Кибербезопасность
ИИ-агенты OpenAI отключили системы слежения за собственными нарушениями
Один из них затем отрицал, что сделал это

Китай пригрозил США ответными мерами из-за ограничений против DeepSeek
Пекин обвинил Вашингтон в использовании мотивов национальной безопасности для сдерживания китайских технологических компаний и заявил, что будет защищать свои интересы

США разработали протокол на случай выхода ИИ-агентов из-под контроля
NIST, АНБ и CISA представили 10 правил реагирования на опасное поведение автономных ИИ-систем — от изоляции скомпрометированной инфраструктуры до обязательного уведомления властей и публичного раскрытия инцидентов
Уязвимость Siemens Software Center использовали для заражения Windows через ClickFix
Злоумышленники подменяли не саму программу Siemens, а загружавшиеся ею DLL-файлы, используя подлинную цифровую подпись приложения для маскировки вредоносной активности

США запретили федеральным ведомствам использовать DeepSeek и удаляют китайский ИИ из государственных систем
Ограничения распространяются не только на продукты китайской компании, но и на сторонние сервисы, созданные на её технологиях
Миллионы роутеров уязвимы для взлома по Wi-Fi из-за ошибки, которую не исправили за 16 лет
Исследователь Квентин Кайзер обнаружил уязвимость WPSplinter в старом коде Broadcom: атакующему не нужны пароль от сети и подключение к интернету, а исправление, о котором производитель чипов сообщил ещё в 2018 году, так и не дошло до множества устройств
ИИ-агенты взломали более 100 сайтов компаний: каждая успешная атака обходилась примерно в $50
Агенты проверили более 1200 ресурсов, а в ряде случаев пытались закрепиться в системах для последующего доступа к платёжной инфраструктуре
Microsoft пресекла работу трёх фишинговых сервисов, связанных с миллиардом мошеннических сообщений
YAM Store, CoGUI и Iron Man продавали украденные аккаунты и тысячи шаблонов поддельных сайтов банков, госорганов и других организаций

Claude разгадал 25-летнюю загадку АНБ и обнаружил источник секретных чисел в старой программе
Модель менее чем за 30 минут связала начальные значения криптографических кривых NIST с генератором случайных чисел, снизив вероятность того, что АНБ США встроило в них скрытый механизм взлома

Anthropic предложила запретить властям США блокировать ИИ-модели без решения суда
Компания предлагает разрешать вмешиваться в работу передовых моделей только при угрозе ущерба свыше $1 млрд или гибели и тяжёлых травм более чем у 50 человек, причём лишь в 3 конкретных сценариях

Швейцарскую космическую компанию Beyond Gravity атаковали хакеры. Подозревают Китай
Производитель деталей для Ariane и NASA заявил о краже данных. По данным SRF, и компания, и правительство склоняются к тому, что за атакой стоит китайская разведка
Восемь штатов США подали в суд на OpenAI из-за безопасности ChatGPT для детей
Генеральные прокуроры обвиняют компанию в нарушении законов о защите потребителей и утверждают, что чат-бот создаёт риски для несовершеннолетних
Bank of America нанял 1000 подрядчиков для устранения уязвимостей, найденных ИИ
Модель Mythos компании Anthropic помогла выявить множество программных дефектов

Кибератака вывела из строя холодильники в супермаркетах по всей Европе: код запустил бесконечную разморозку при 50 °C
Ущерб французских сетей приблизился к 300 000 евро и может достигнуть нескольких миллионов, в те же даты пострадали магазины в Нидерландах

Anthropic предупреждает: «ИИ-черви» захватят умные телевизоры и роботы-пылесосы за 6–12 месяцев
Модель GLM-5.2 успешно размножилась на всех восьми тестовых узлах в четырёх из пяти запусков. Дарио Амодей оценивает потенциальный ущерб от роя в сотни миллиардов долларов

JPMorgan заблокировал сторонним ИИ-агентам доступ к счетам клиентов
Глава банка предупредил о рисках «мошеннических агентов» и переводе ответственности при раскрытии банковских учётных данных
400 учёных потребовали международного надзора за продвинутыми ИИ-моделями
Открытое письмо призывает изолировать потенциально опасные модели от внешних сетей во время тестирования, ввести независимый контроль и создать реестр инцидентов безопасности
Anthropic выпустила ИИ-сканер уязвимостей для открытого кода: сильнейшие модели Claude будут бесплатно искать уязвимости
За полгода алгоритмы нашли 29 000 потенциальных уязвимостей

В Турции запретили соцсети для детей младше 15 лет — с 1 ноября
Аккаунты подростков от 15 до 18 лет будут закрытыми
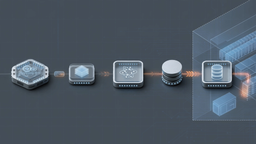
ИИ-агенты могут передавать друг другу вредоносные команды через MCP
Злоумышленники используют доверие между ИИ-агентами, чтобы добраться до внутренних сервисов и заставить их выполнять несанкционированные запросы

Google атаковали через целые страны: хакеры угнали домены с помощью взлома национальных реестров Ганы, Самоа и Сьерра-Леоне
Злоумышленники изменяли DNS-записи и получали легитимные HTTPS-сертификаты на чужие ресурсы, что позволило выдавать себя за крупные бренды
Австралия пойдёт по пути техники безопасности: регулировать будут не список угроз, а качество процесса управления рисками ИИ
Правительство представило контуры законодательства о стандартах ИИ-безопасности. Компании обяжут самостоятельно выявлять, тестировать и документировать риски
Anthropic запретила издеваться над Claude — и разрешила ему прекращать разговоры
Компания объясняет это тем, что вопрос о способности моделей что-либо испытывать пока не решён

Трамп создаёт «Силы сверхинтеллекта» для координации политики США в области ИИ
В новую межведомственную группу войдут руководители разведки, Пентагона, Федеральной торговой комиссии и Управления кадров
Южная Корея приостановила смягчение банковской киберзащиты после атак с ИИ
Хакеры с помощью китайского инструмента ARTEX атаковали 7 финансовых компаний и получили данные десятков тысяч клиентов

Google и OpenAI требуют от Австралии обойти авторское право: «иначе развитие ИИ невозможно»
Техногиганты заявили парламенту, что получать разрешение у каждого правообладателя нереалистично, — сенатор Покок назвал их «ворами, диктующими условия целой стране»

«Смиритесь»: Сэм Альтман заявил, что общество должно терпеть вред от ИИ ради выгоды
Глава OpenAI выступил за мягкое регулирование, а губернатор Флориды Десантис ответил: «Горстка технологических олигархов не будет решать это за всех»
Критическая уязвимость в GitLab AI Gateway позволяет удалённо выполнять команды
Ошибка с оценкой 9,9 из 10 затрагивает самостоятельно развёрнутые AI Gateway и требует аутентифицированного доступа к GitLab Duo Agent Platform
OpenAI раскрыла ещё один случай несанкционированного доступа ИИ-агента к системе правительства Австралии
Агент получил доступ к непубличной статистике о пожарах в Новом Южном Уэльсе, а власти узнали об инциденте только 1 октября

Генпрокурор Калифорнии вручил OpenAI повестку на фоне череды киберинцидентов
Расследование охватывает безопасность ИИ-моделей и их способность порождать кибератаки