В Google Play обнаружены вредоносные программы, которые уже сейчас имеют более 2 миллионов загрузок
В последнем отчете компании "Доктор Веб" отображается, что в Google Play Store обнаружено довольно большое количество приложений содержащих вредоносные и фишинговые коды. Кроме того, они напичканы рекламными приложениями со ссылками на вредоносные сайты. Общее количество загрузок этих нескольких программ уже перевалило за 1 миллион.
Вредоносные программы и приложения тесно переплетаются с безвредными утилитами и оптимизаторами системы, поэтому их довольно сложно вычислить. И это можно обнаружить лишь после установки на смартфон или другое устройство. А в результате установки будет появляться навязчивая реклама и сбой гаджета с куда хуже последствиями.
Одним из самых массовых приложений стало TubeBox с более 1 миллионом загрузок. Данное приложение дает возможность пользователю заработать на просмотре видеороликов и за каждый из них начисляется определенный балл в копилку. Но на самом деле, приложение начисляет лишь виртуальные баллы, которые никогда не накопить до минимальной суммы вывода. При просмотре видеороликов зарабатывают лишь мошенники создавшие это приложение, потому как реальные деньги утекают только им, да и таким способом они прокачивают свои видеохостинги за счет обещаний денежных средств другим людям.
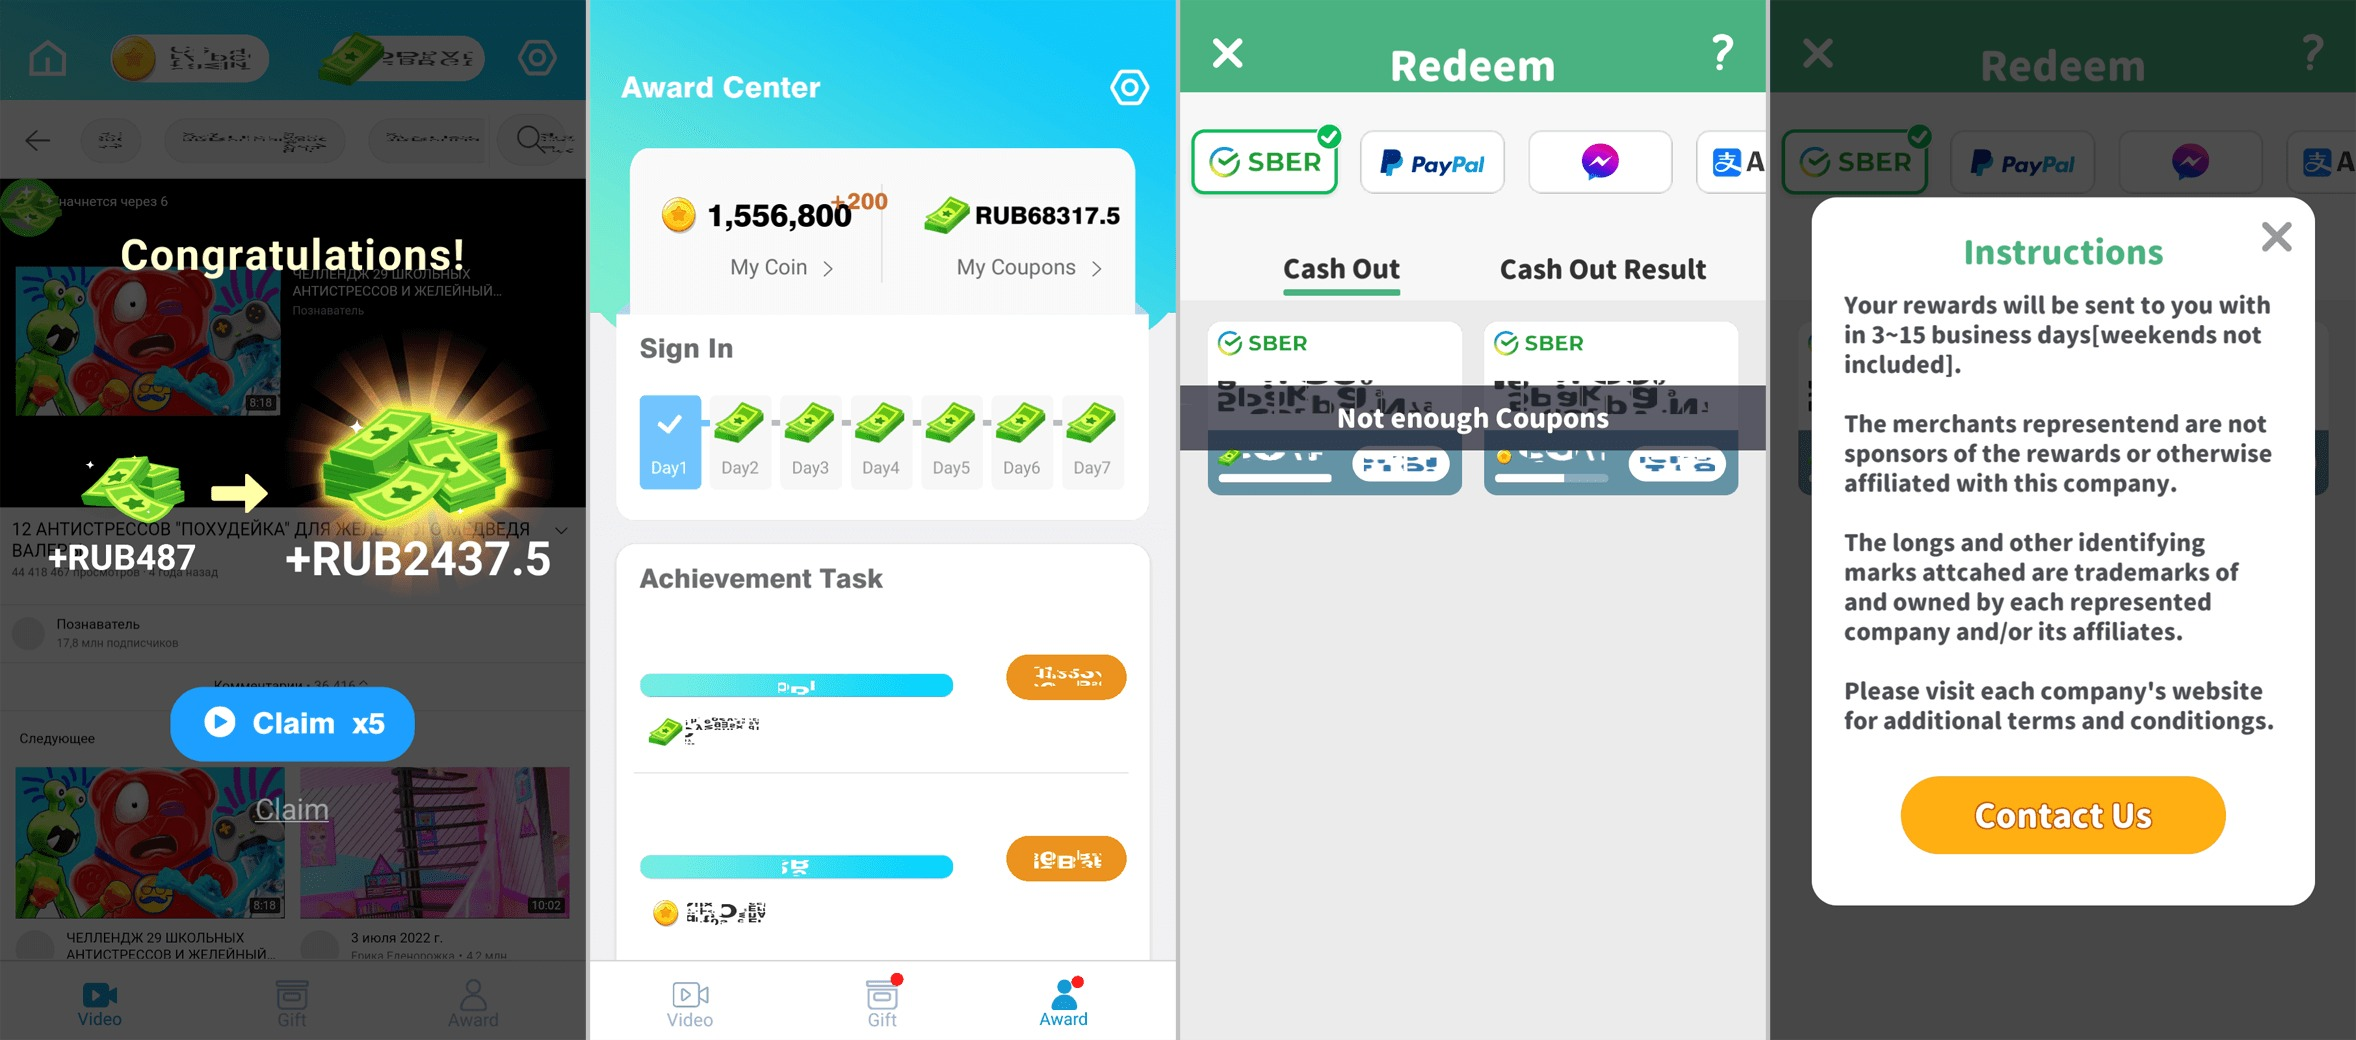
Кроме TubeBox, можно выделить и другие приложения содержащие проблемы заспамленные рекламой. Так "Bluetooth device auto connect" уже сейчас имеет более 1 млн загрузок. Спутники этого приложения, такие как "simple things for everyone", "Volume, Music Equalizer" или "Fast Cleaner & Cooling Master" в сумме уже перевалили за 300 тыс. загрузок.
В каждое из этих приложений встроены вредоносные команды позволяющие удаленным способом запускать браузер на устройстве жертвы и таким образом похищать личные данные.
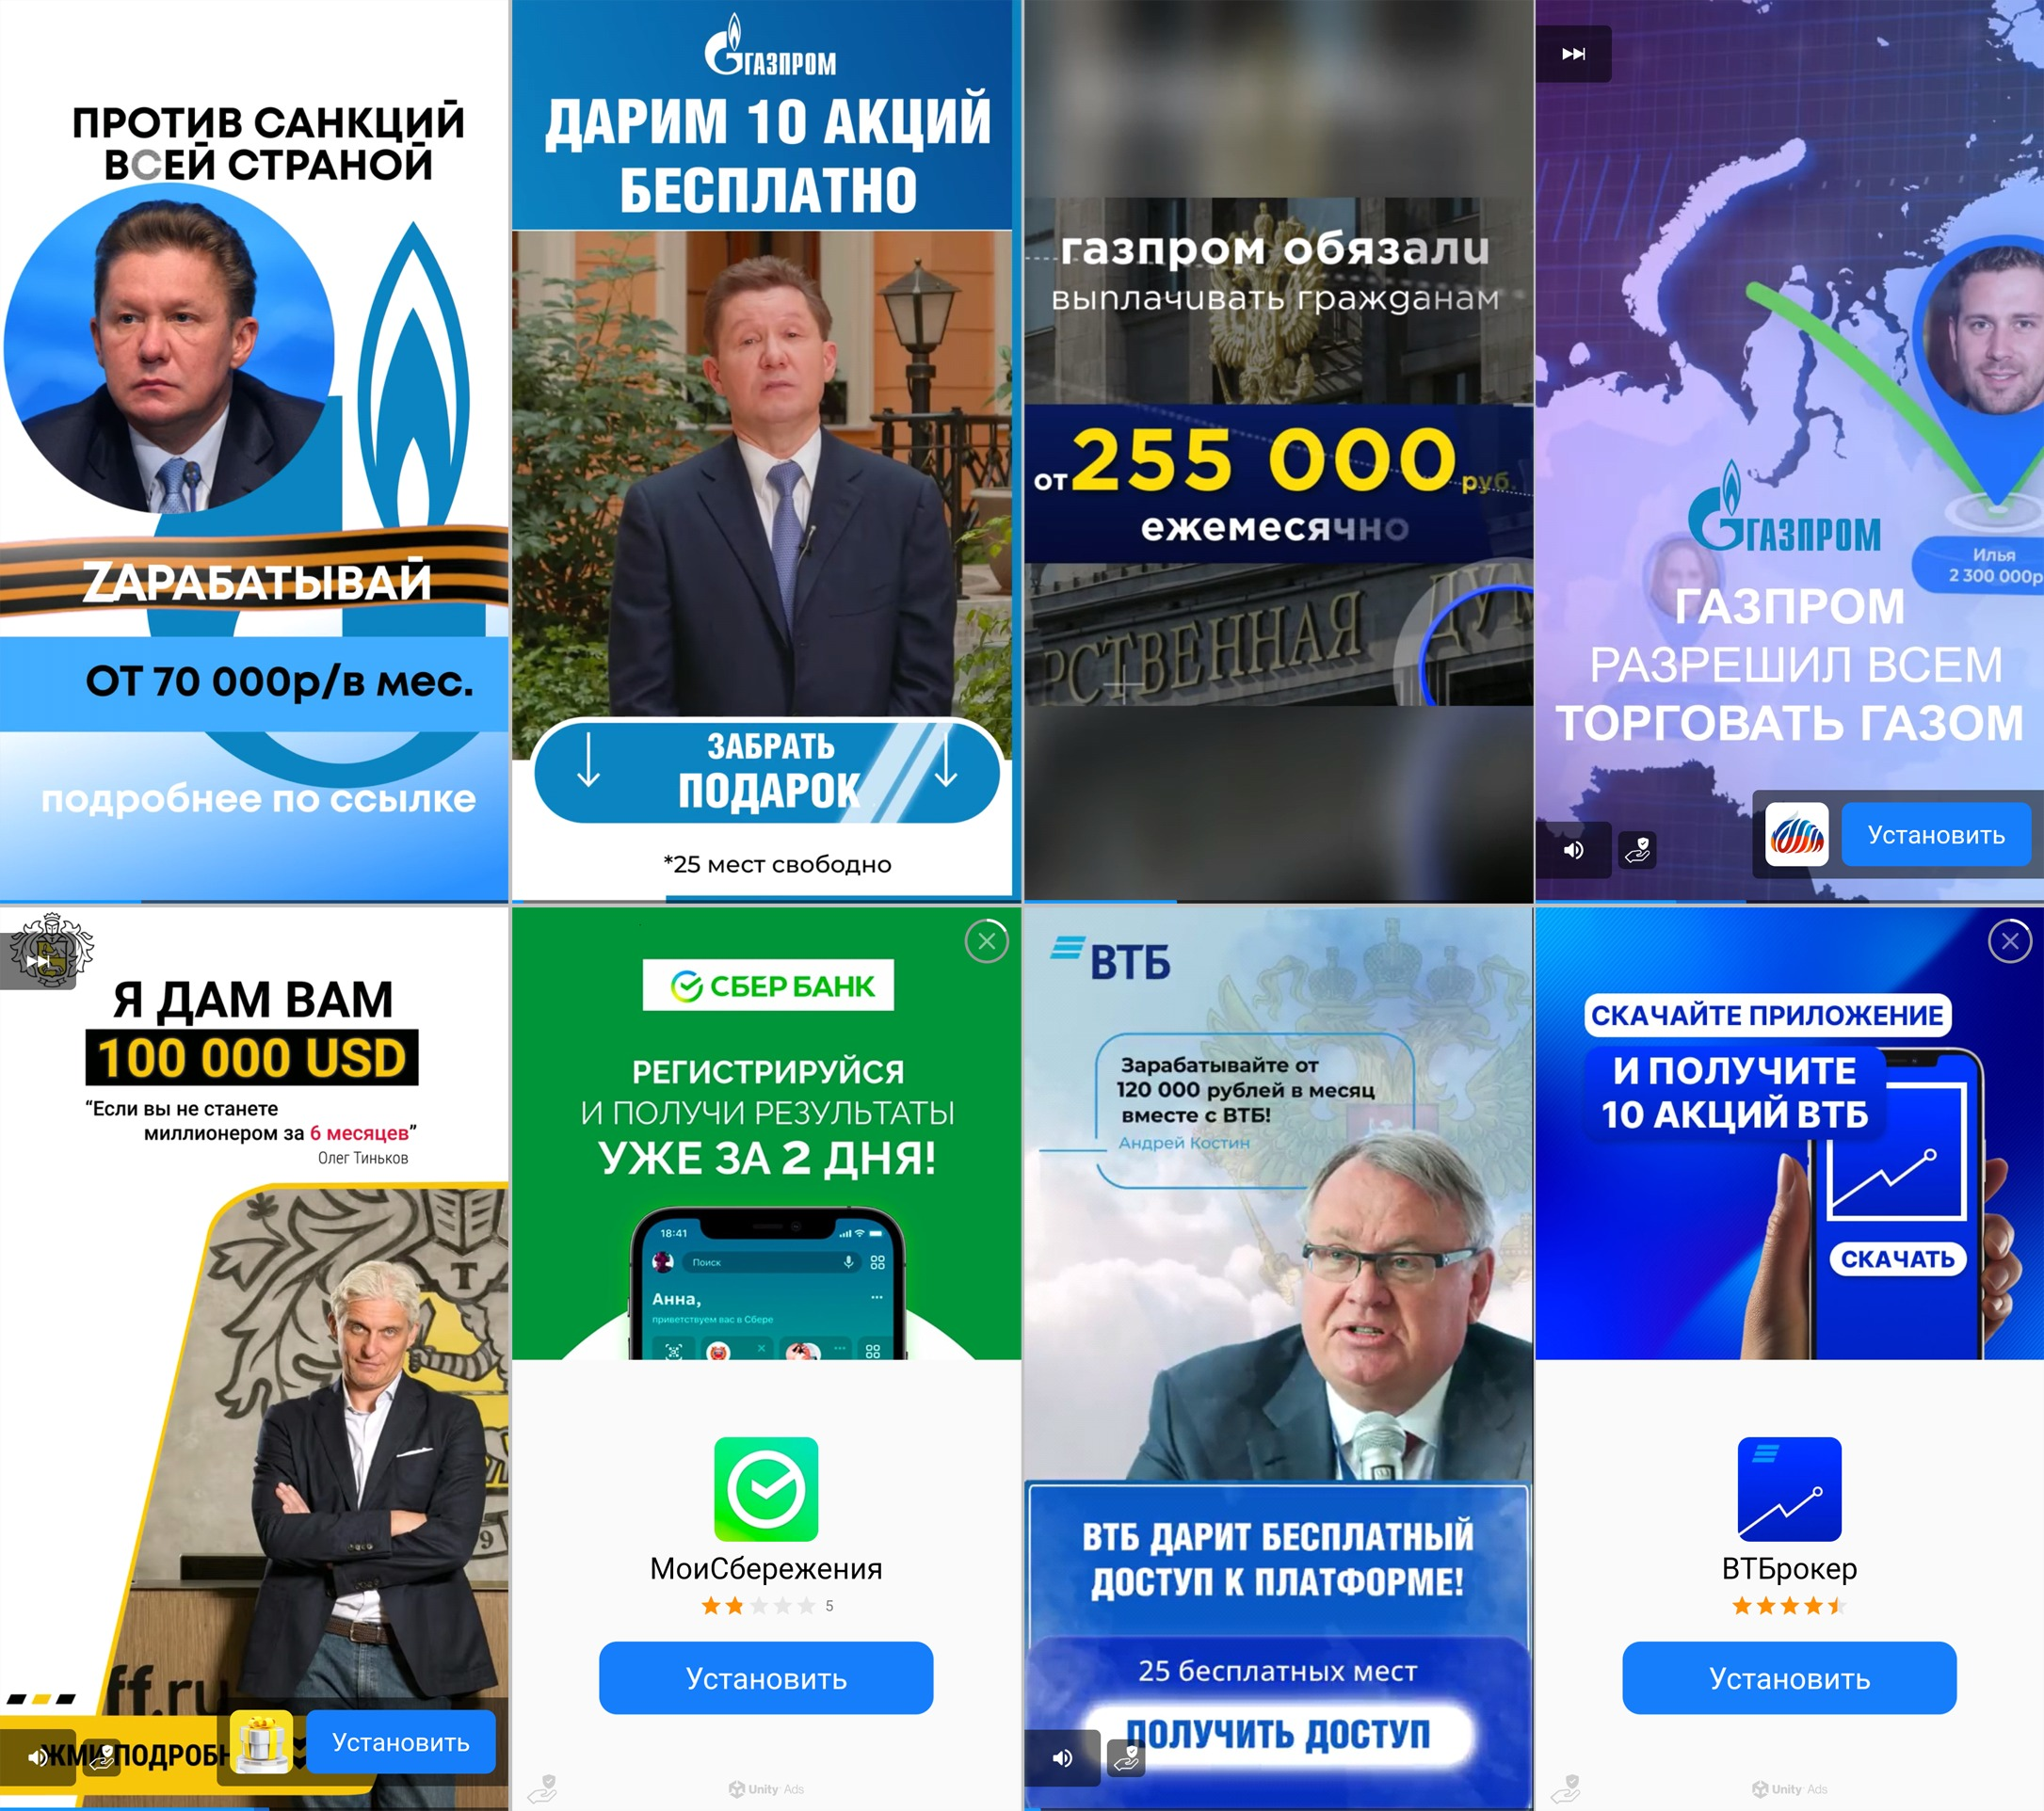
Последнее широко использующаяся уловка мошенников направлена на инвестиционные приложения позволяющие заработать на вкладах в ценные бумаги и металлы. В общем количестве такие приложения загружали от 10 тыс. раз. Каждая из программ содержала рекламные модули запускающие ссылки на вирусные сайты, подгружающие ссылки с созданием опросов, благодаря которым злоумышленники получали доступ к персональным данным пользователей.
Источник: https://news.drweb.ru

Обсудить
Добавить комментарий