Microsoft устранила многочисленные уязвимости в Outlook, Windows и других своих продуктах
Пользователям следует как можно скорее обновить свои системы: в рамках текущего цикла обновлений (Patchday) Microsoft устранила уязвимость в Outlook, которую злоумышленники уже активно эксплуатируют. Те, кто отключил службу Windows Update или откладывает установку патчей, также подвергают себя риску других атак, направленных на различные продукты Microsoft.
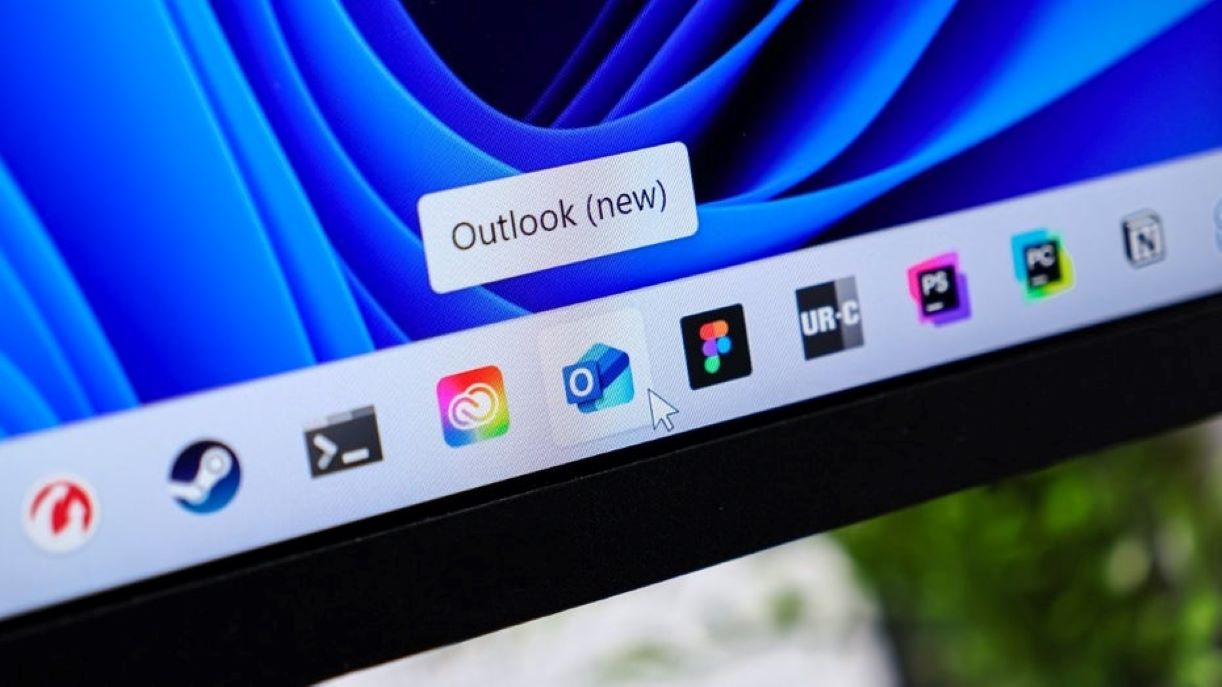
Microsoft классифицирует данную уязвимость (CVE-2026-124194) как угрозу «среднего» уровня, однако к этой ошибке стоит отнестись со всей серьезностью. Для проведения атаки злоумышленники рассылают электронные письма, содержащие специально подготовленный файл Office. Если получатель открывает такое сообщение, Outlook устанавливает соединение с сервером атакующих — причем без вывода стандартного предупреждения о наличии внешнего контента.
В ходе атаки злоумышленники перехватывают учетные данные в виде хеша NTLMv2. Используя этот зашифрованный идентификатор, они могут войти в Outlook от имени жертвы. Для осуществления такой атаки им даже не требуется выполнять вход в саму систему (Windows). По данным Microsoft, если письма просматривать только в режиме предварительного просмотра, данная ошибка не возникает.
Ряд других уязвимостей, обнаруженных в продуктах Microsoft, классифицированы как «критические». Одна из них затрагивает компонент поиска Windows (CVE-2026-116928): злоумышленники могут воспользоваться ею без прохождения аутентификации, применяя Exchange Server в качестве точки входа. Согласно описанию, достаточно отправить специально подготовленное письмо в целевую систему. Служба индексирования поиска — компонент, обеспечивающий возможность поиска по содержимому, — автоматически обрабатывает вредоносное вложение. Получателю даже не нужно открывать письмо. В результате возникает ошибка памяти, позволяющая выполнить вредоносный код с правами службы индексирования, что, в свою очередь, может привести к установке шпионского программного обеспечения.
Кроме того, через несколько уязвимостей в Office Excel (включая CVE-2026-118701, уровень угрозы которой оценивается как «высокий») злоумышленники могут запустить вредоносный код и получить контроль над системой. Важные обновления также выпущены для Azure, ActiveX, Hyper-V, .NET и ряда других компонентов Windows. Полный список уязвимостей, устраненных в рамках этого цикла обновлений (Patchday), представлен в руководстве по обновлениям безопасности (Security Update Guide) от Microsoft.
Источник: Microsoft
Обсудить
Добавить комментарий