Вредоносный код может заменить Signal, Slack или VS Code на Mac незаметно
Исследователи безопасности обнаружили в macOS способ незаметно заменять установленные приложения на вредоносные копии без срабатывания системы защиты Gatekeeper. Уязвимость затрагивает все приложения, скачанные с интернета, кроме программ из Mac App Store.
Механизм Gatekeeper проверяет код подписи приложения только при первом запуске. После этого система отмечает программу как «доверенную» и кэширует этот статус на всё время её использования. Исследователи Талал Хадж Бакри и Томми Миск из компании Mysk выявили, что повторная проверка целостности не проводится.
Для атаки злоумышленнику нужны права пользователя (не администратора). Затем он выполняет четыре шага: архивирует доверенное приложение командой tar, удаляет оригинал, распаковывает вредоносную версию на то же место и запускает её. Система воспринимает восстановленное приложение как «локально созданное» и не требует повторной авторизации.
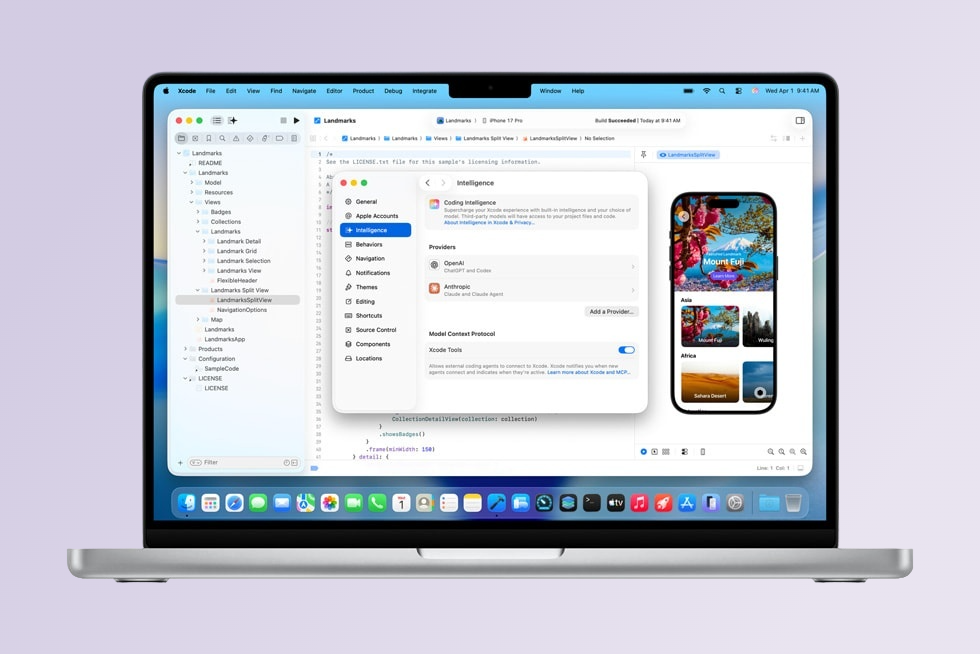
Проблема коснулась приложений вне App Store: Brave, Slack, Signal, Visual Studio Code, Proton Mail, Mullvad Browser и Xcode. Приложения из официального магазина защищены, так как принадлежат root-пользователю и недоступны обычным процессам.
Заменённое приложение может запросить доступ к конфиденциальным данным — папкам документов, рабочему столу, хранилищу ключей. Система будет показывать подсказку с оригинальным названием и значком приложения (например, «Signal хочет доступ к брелокам»), что затрудняет обнаружение подмены.
Исследователи сообщили о проблеме Apple в июне 2026 года. Компания закрыла отчёт 14 июля, заявив, что это не является уязвимостью безопасности. По мнению Apple, атака требует наличия вредоноса с правами пользователя, не обходит саму систему защиты и требует одобрения пользователя при запросах доступа. Компания добавила, что Gatekeeper предназначен для проверки только при запуске, а не для постоянного мониторинга файлов.
Специалисты Mysk возражают против этой позиции. Они настаивают, что macOS должна повторно валидировать подпись кода после изменения содержимого приложения и показывать в запросах доступа не просто имя приложения, а идентификатор его кодовой подписи — это усложнило бы атакам маскировку.
Для пользователей Mac это означает необходимость осторожности при одобрении доступа приложений к чувствительным файлам и хранилищам данных. Даже если подсказка кажется исходящей от знакомой программы, есть риск, что это вредоносная копия. Защита остаётся только для приложений из Mac App Store — загруженный с интернета софт требует дополнительной внимательности при установке и первом использовании.
Источник: CNMO
0 комментариев
Добавить комментарий