Safetica от ESET — как защитить бизнес...от сотрудников?
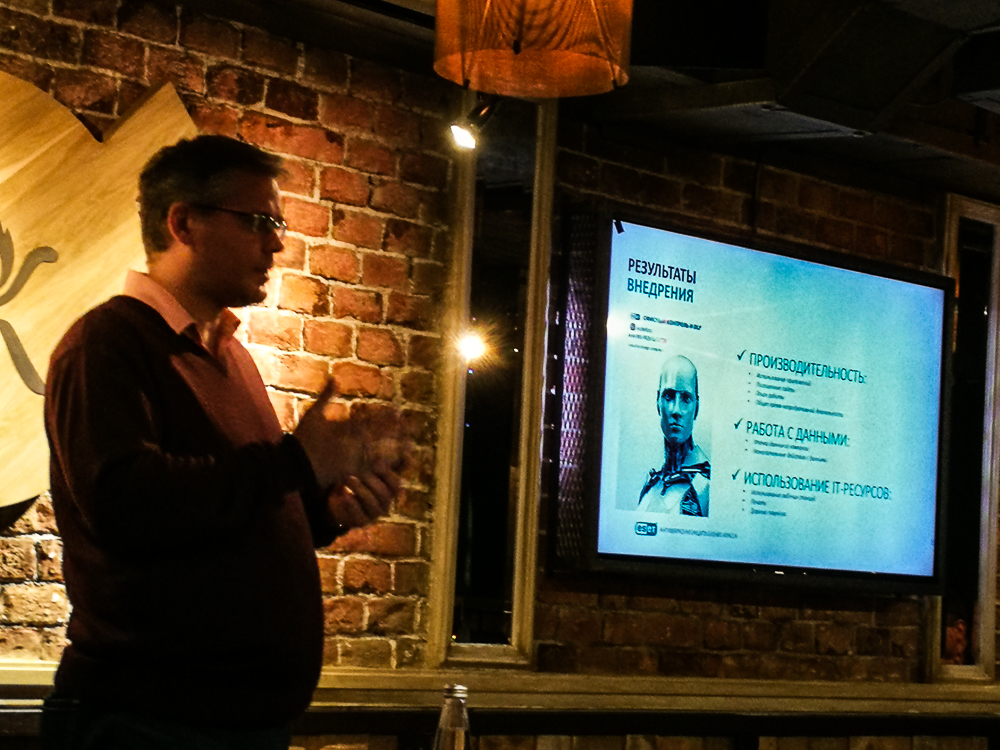
26 сентября чешская компания Safetica Technologies, входящая в состав ESET Technology Alliance, представила новое решение под названием «Офисный контроль и DLP Safetica» для России и СНГ. Разработчик описывает свой продукт как «полнофункциональный комплекс, который закрывает широкий спектр угроз безопасности, связанных с человеческим фактором».
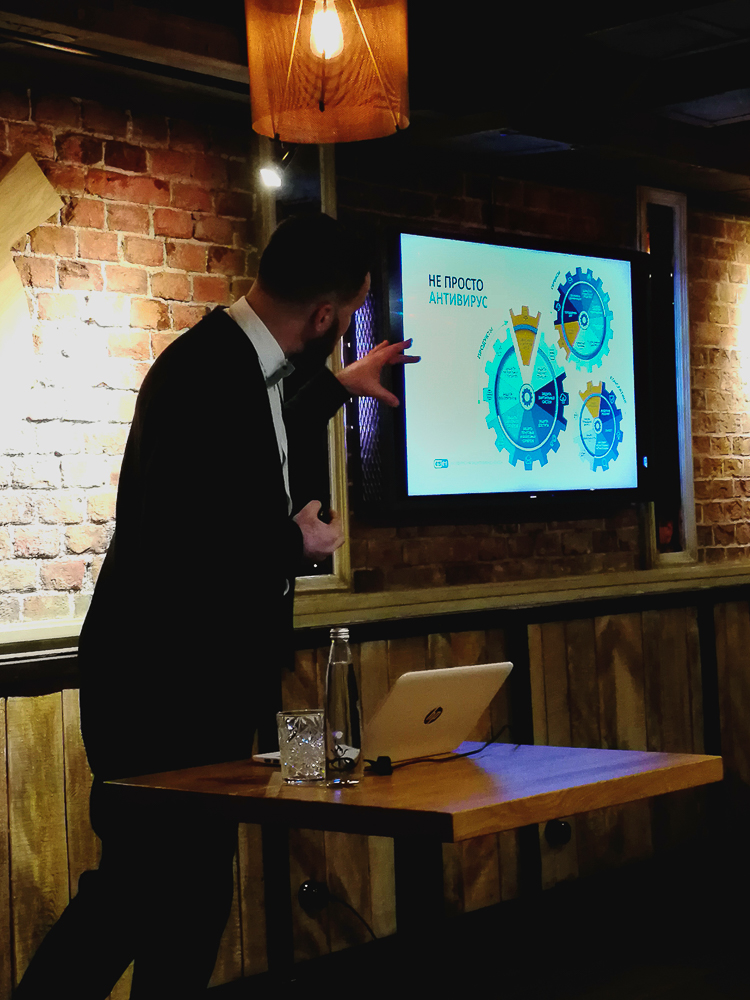
Никакой современный бизнес (если вы, конечно, не торгуете стеклянными бусами с аборигенами в дремучих тропических лесах) не обходится без использования компьютеров и сетей. В цифровом формате хранятся все данные, разработки, бухгалтерия, контакты и так далее — то есть вообще всё, чем живёт любая фирма. Мы, естественно, привыкли всё это защищать от вирусов-шифровальщиков, происков конкурентов и прочих внешних угроз.
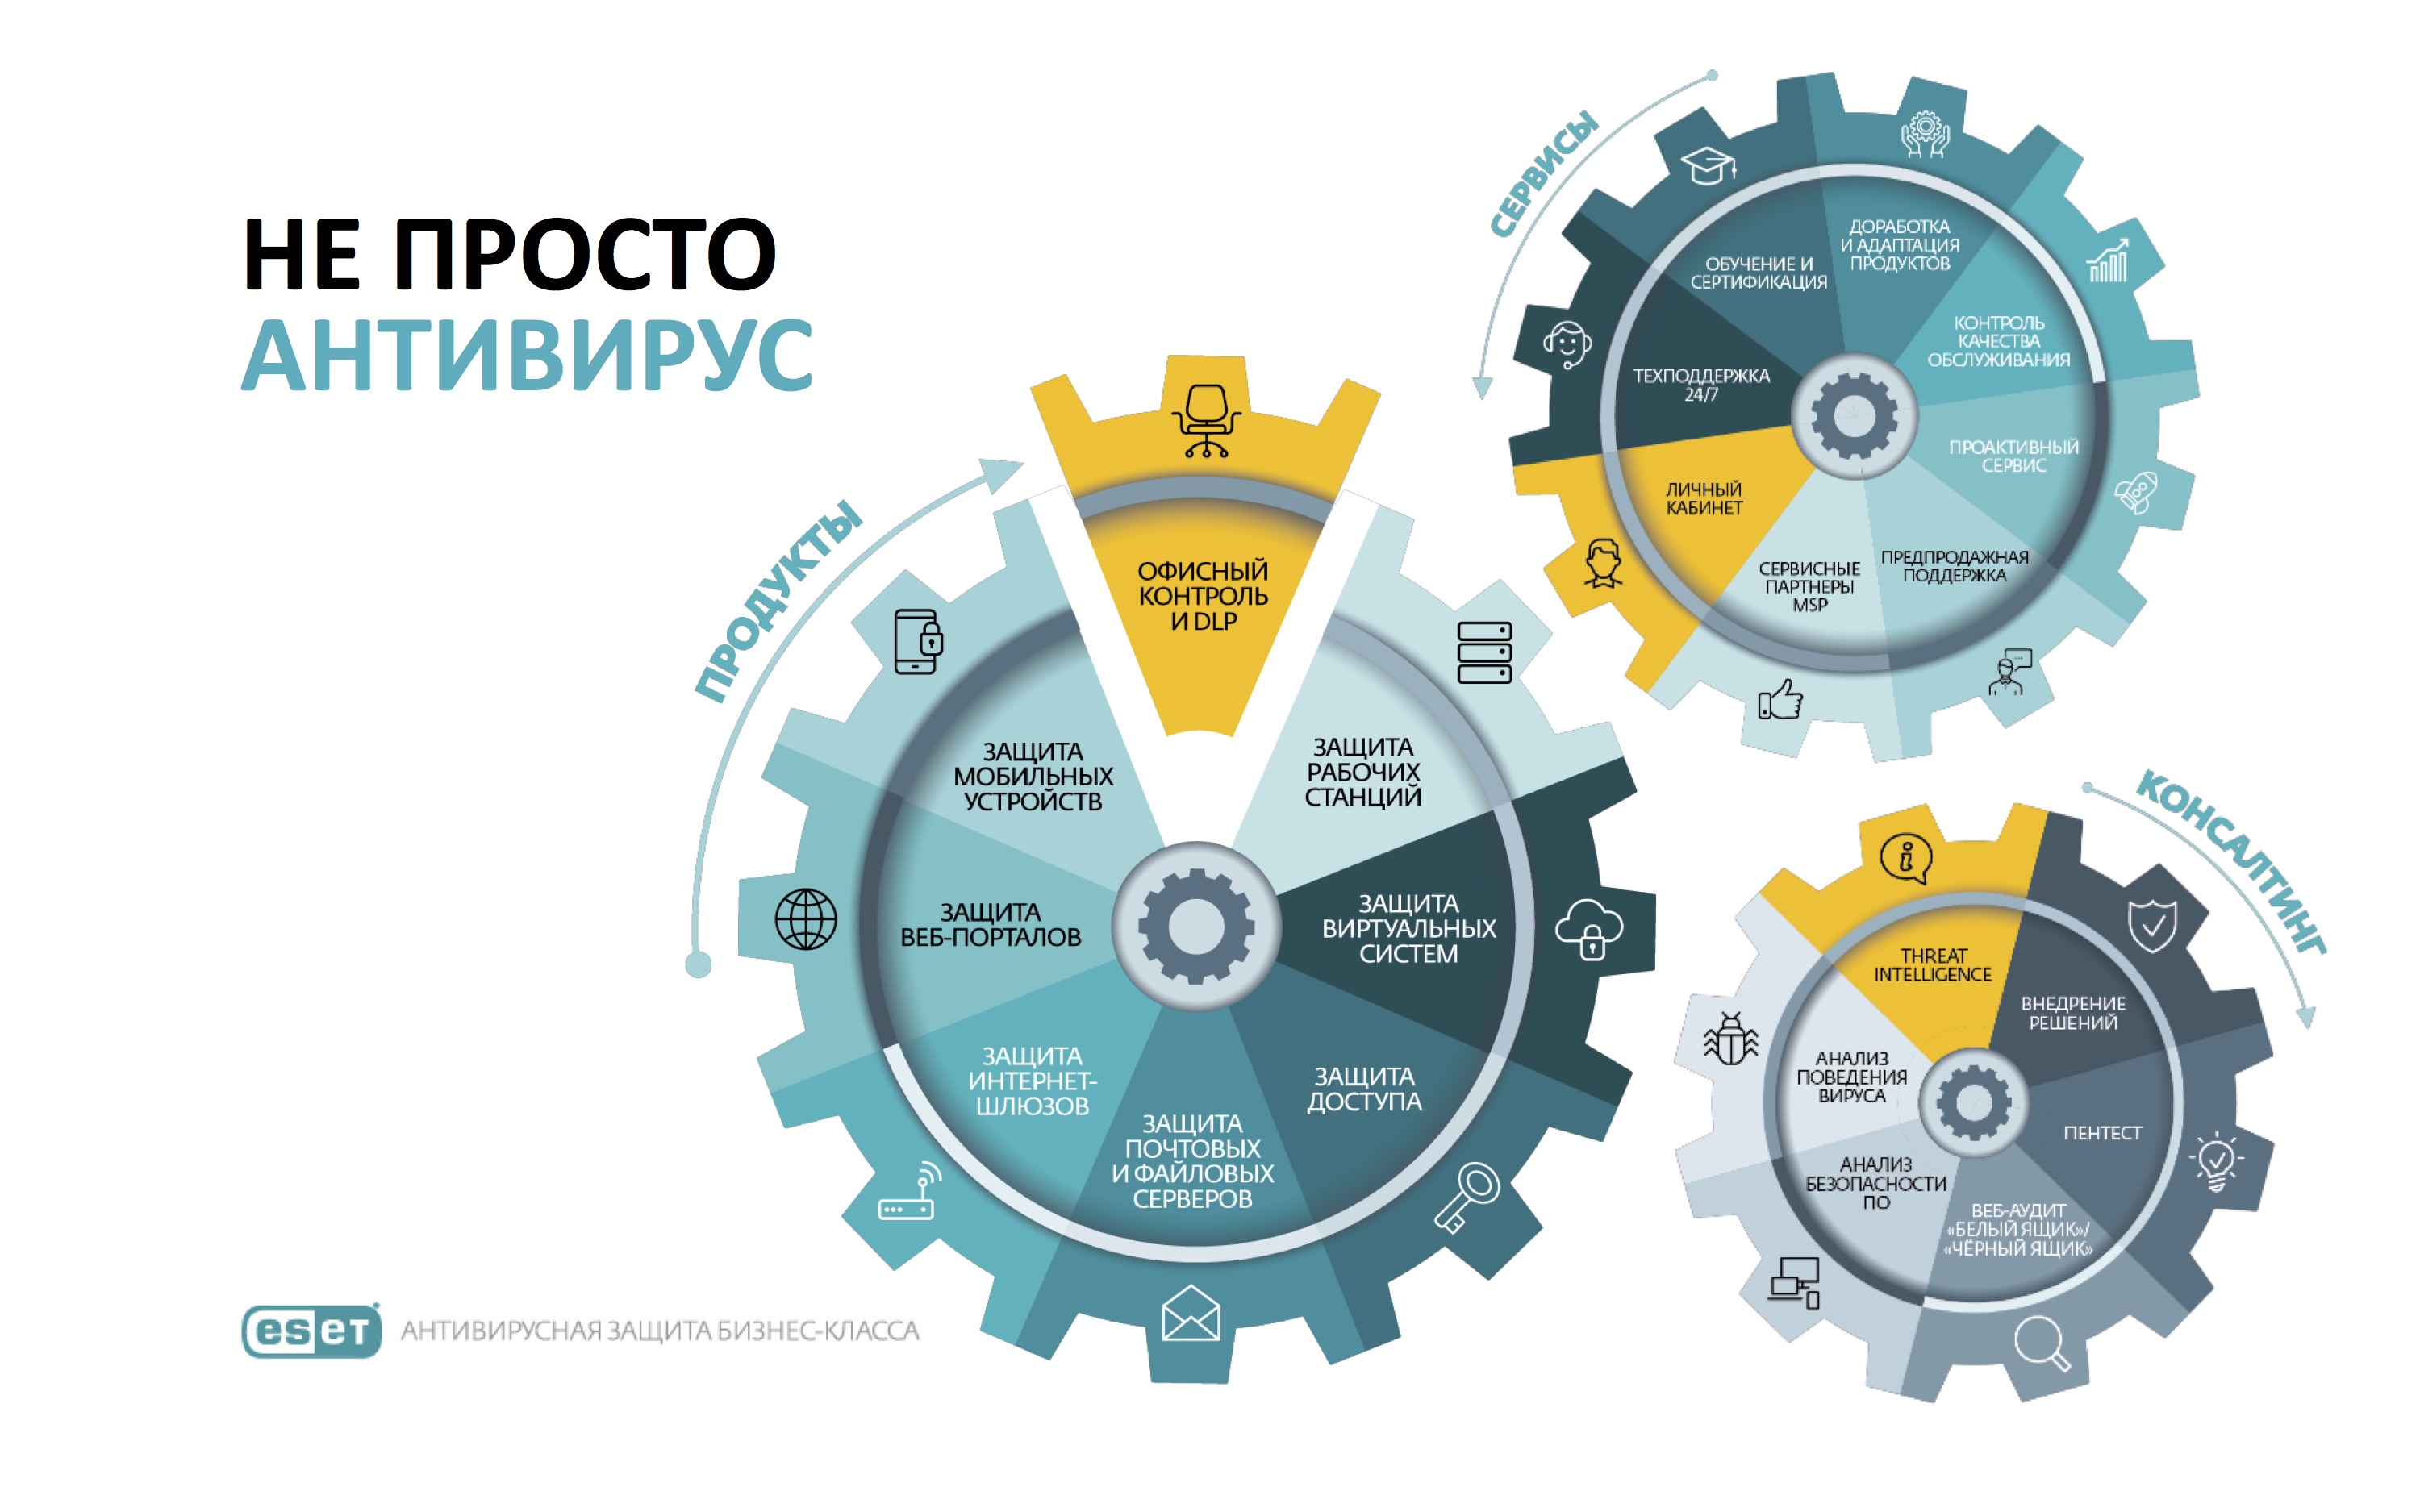
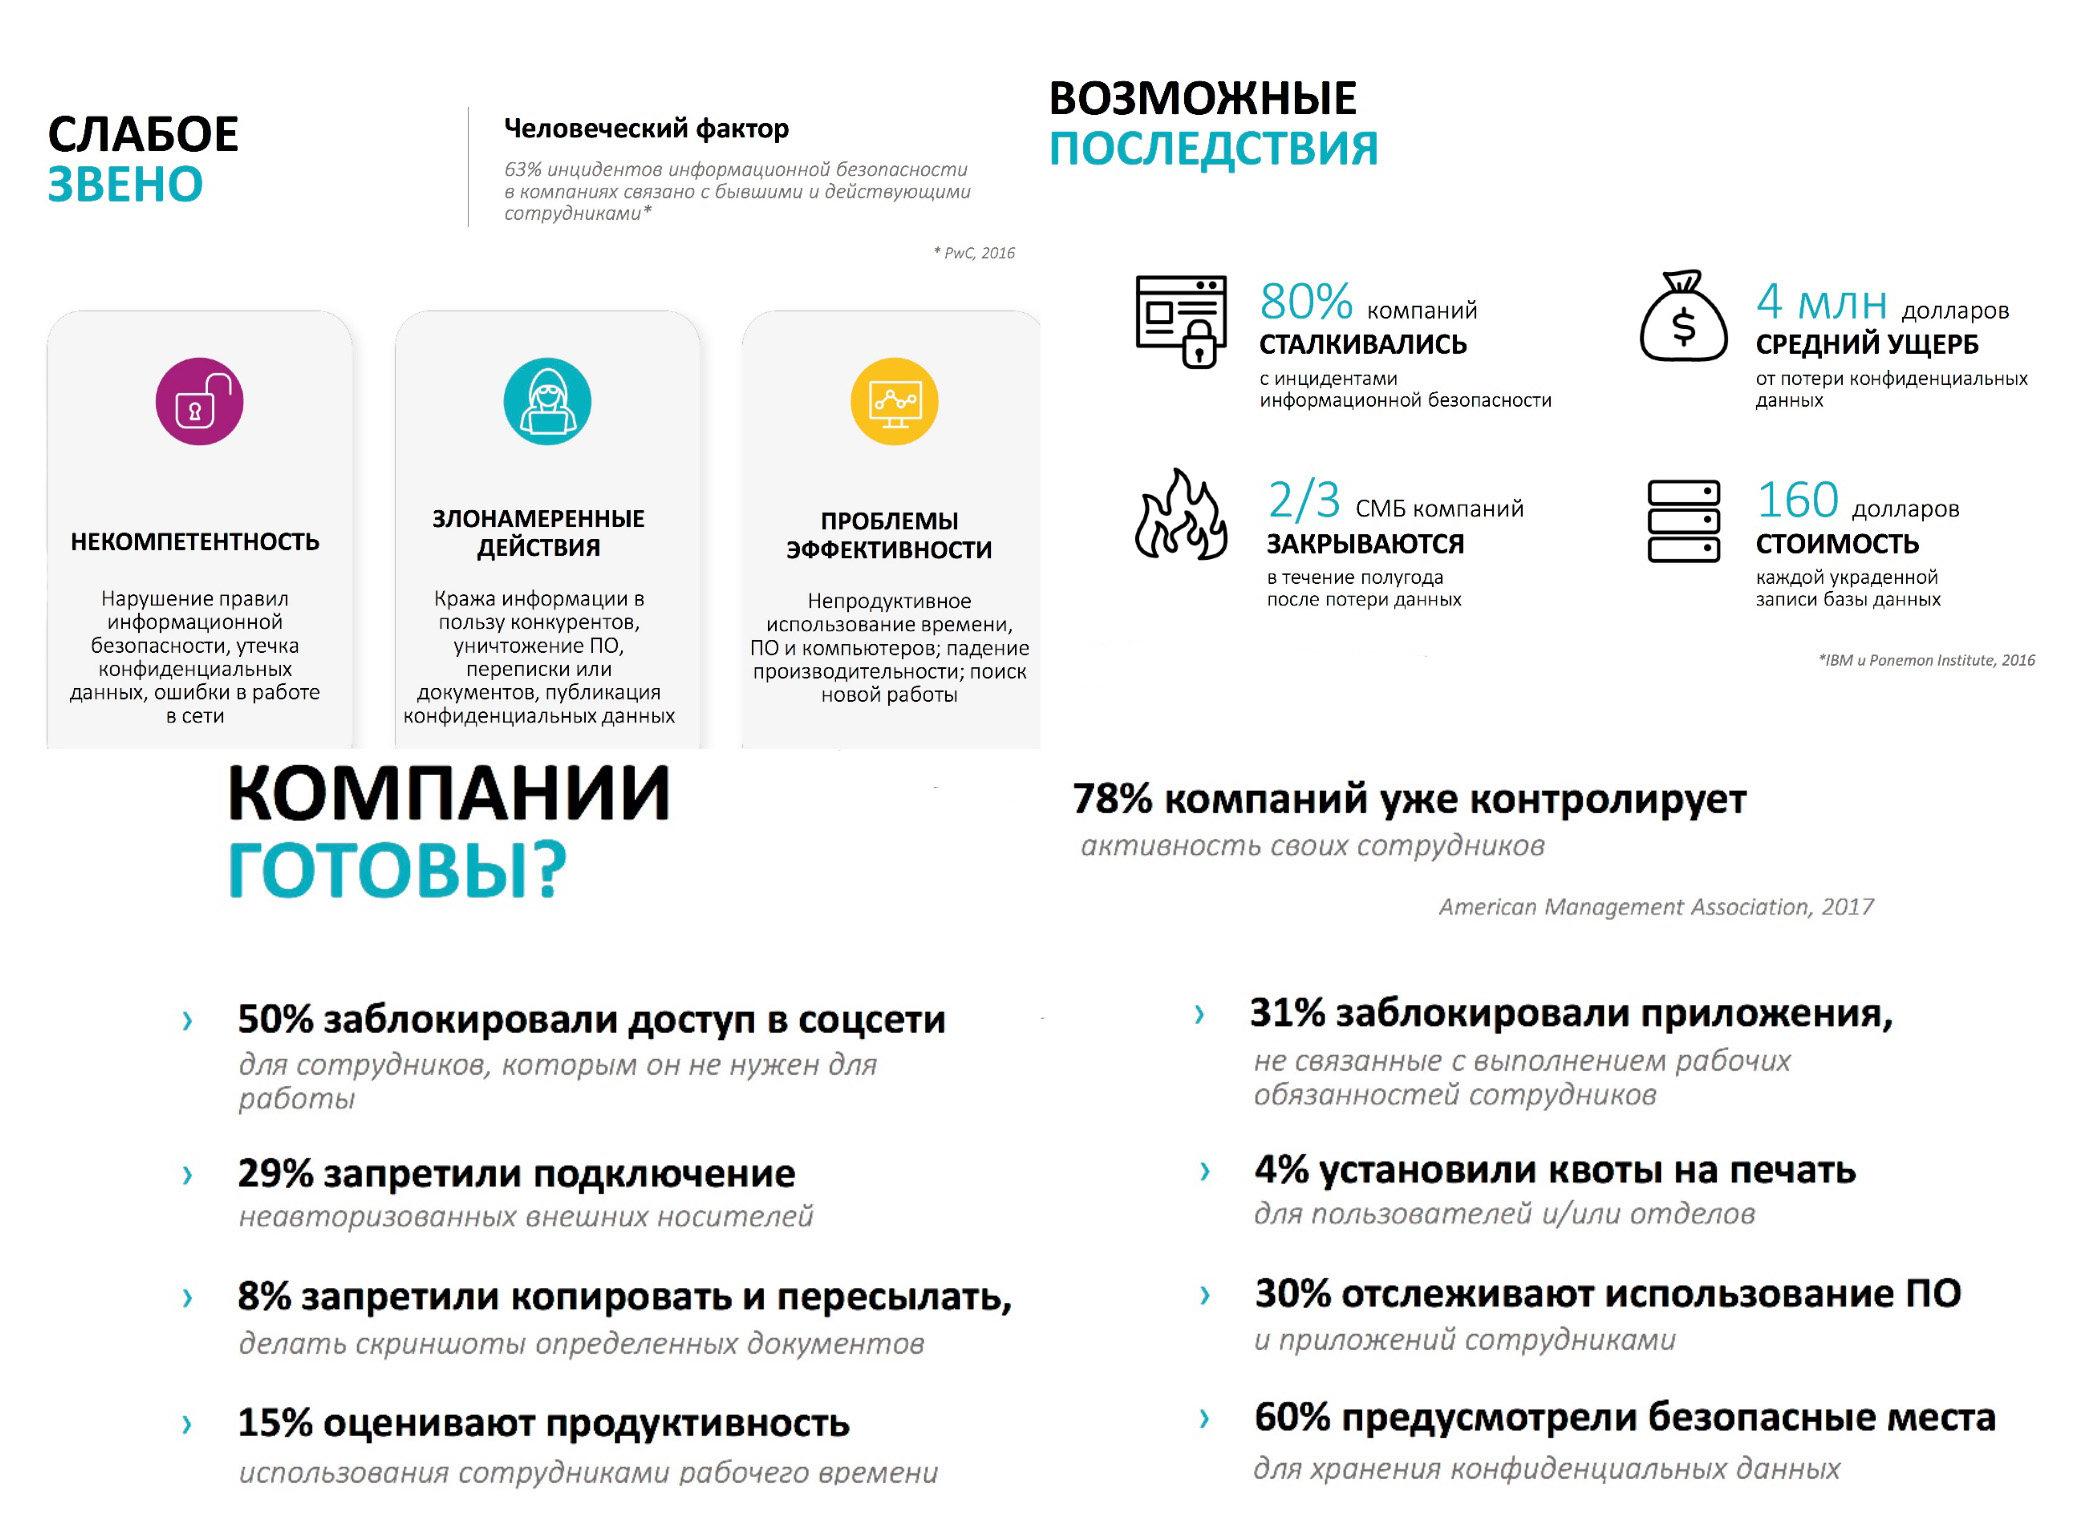
Однако неумолимая статистика показывает, что гораздо больше проблем приходит изнутри: до 63% инцидентов информационной безопасности компаний связано с бывшими и действующими сотрудниками. Даже если работник не имеет цели намеренно саботировать работу своей фирмы, его элементарная лень, невнимательность, бытовая глупость и ИБД (имитация бурной деятельности) оказываются разорительными. Мы живём не в мире «розовых пони» и, увы, не все сотрудники горят на работе и радеют за общее дело. Реалии таковы, что большинство приходит отсидеть от звонка до звонка и получить зарплату. Хорошо, если трудится хоть половина. Руководство часто вынуждено превратиться в надзирателей, следить и контролировать рабочий процесс в целом и действия сотрудников в частности. Собственно, этим и занимается Safetica от ESET.
Занимательная статистика
Чтобы не быть голословным, в сентябре 2017 года ESET провёл опрос, в котором приняли участие около 750 пользователей. Самый цимес далее. Наслаждаемся.
Очень часто при возникновении конфликтных ситуаций сотрудники целенаправленно вредят работодателю, а некоторые просто готовы на противоправные действия ради собственной выгоды, например:
- 27% сотрудников уничтожали, крали или публиковали конфиденциальные данные экс-работодателей.
- Около трети сотрудников хотя бы раз в карьере мстили бывшим работодателям — крали рабочие материалы, уничтожали ценные документы или обнародовали конфиденциальные сведения.
- 20% респондентов скопировали рабочие материалы, базы клиентов, отчеты, планы и другие документы, чтобы впоследствии использовать их на новой работе или перепродать.
- Около 5% участников опроса признались, что им доводилось уничтожать документы, переписку или программное обеспечение работодателя при увольнении.
- 2% опрошенных после ухода из компании публиковали конфиденциальную информацию в интернете или офлайн, чтобы отомстить бывшему работодателю.
- Ещё 7% респондентов активно пользовались недоработками ИТ-специалистов с прошлого места работы – они заходили на корпоративные ресурсы или рабочую почту удаленно.
- Лишь 66% опрошенных никогда не делали ничего подобного, покидая старое место работы.

Не всегда инциденты в сфере информационной безопасности становятся результатом злонамеренных действий, гораздо чаще нарушения становятся результатом феерического идиотизма некомпетентных действий недобросовестных или неопытных сотрудников. Вот что получилось, когда участников опроса ESET попросили перечислить действия, не запрещенные в их корпоративной сети (причём респонденты могли выбрать несколько вариантов ответа):
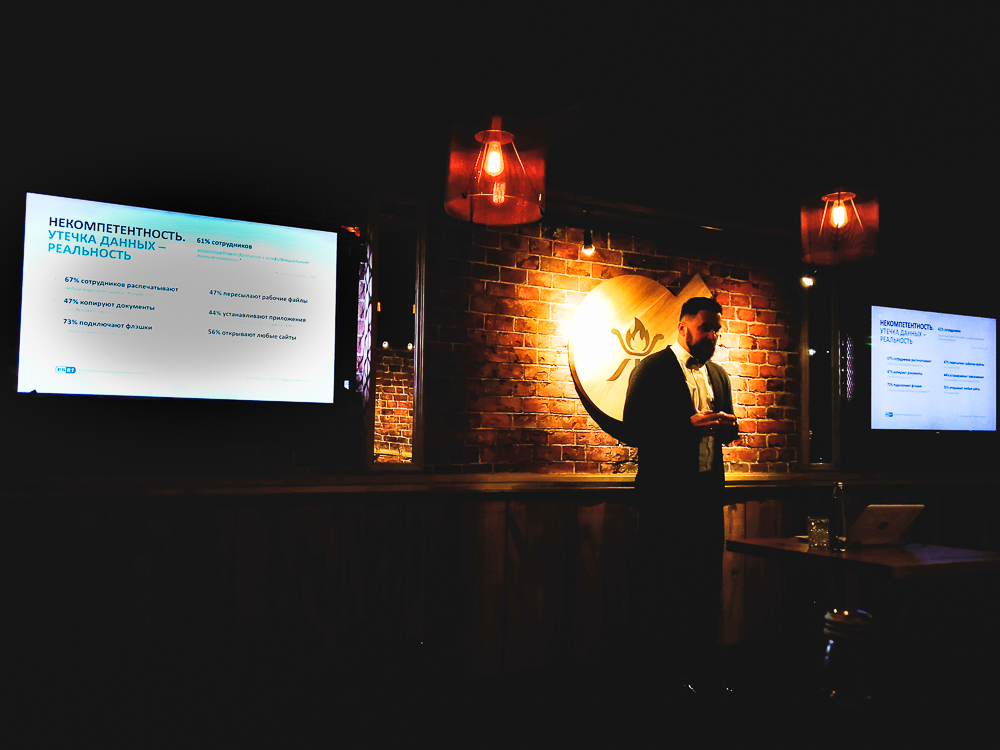
- 73% опрошенных без проблем подключают к рабочим компьютерам и ноутбукам USB-флэшки и другие внешние носители. 47% копируют любые документы, вне зависимости от степени конфиденциальности, и делают скриншоты.
- 47% опрошенных могут себе позволить отправлять рабочие документы на личную почту. Даже если сотрудники делают это из лучших побуждений (например, чтобы поработать сверхурочно), существует риск утечки конфиденциальных данных.
- 67% опрошенных распечатывают любые документы.
- 56% — открывают любые сайты.
- 44% — самостоятельно решают, какое программное обеспечение установить на рабочий компьютер.
Волосы на голове зашевелились? Идём дальше. На «десерт» — проблема эффективности, которая напрямую зависит от человеческого фактора:
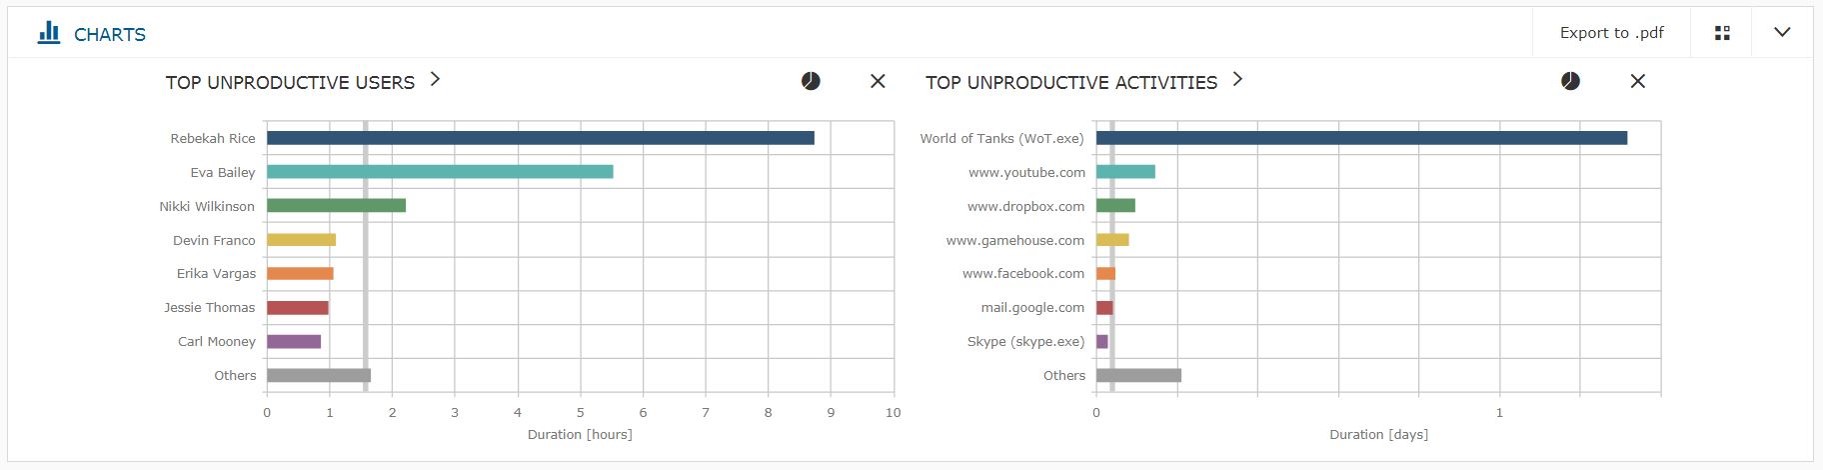
- По данным ресурса VoucherCodesPro, сотрудники тратят на соцсети в офисе в 2 раза больше времени, чем дома.
- 28% участников опроса ESET признались, что в течение рабочего дня сидят в соцсетях, хотя их работа с этим не связана.
- Еще 21% респондентов в рабочее время занимаются на фрилансе сторонними проектами, не имеющими отношения к основному работодателю.

Иногда доходит до смешного. Случай из реальной жизни: девочка-практикантка стажировалась в бухгалтерии некой компании N. Оттрубила практику, взяла справку для вуза и благополучно вернулась в университет. В итоге девочка использовала реальные данные о бюджете и контрактах N в своей дипломной работе, которая благополучно после сдачи попала в интернет на всеобщее обозрение. Вскоре к компании заявилась внеплановая налоговая проверка. Юное наивное создание не думало, что от её действий будет вред, а её кураторы ни о чём не предупреждали, более того, дали доступ ко всем данным и не проследили, что практикантка спокойно сливает документы на флешку. Халатность дорого обошлась незадачливой конторе N.
Технологичное решение извечной проблемы
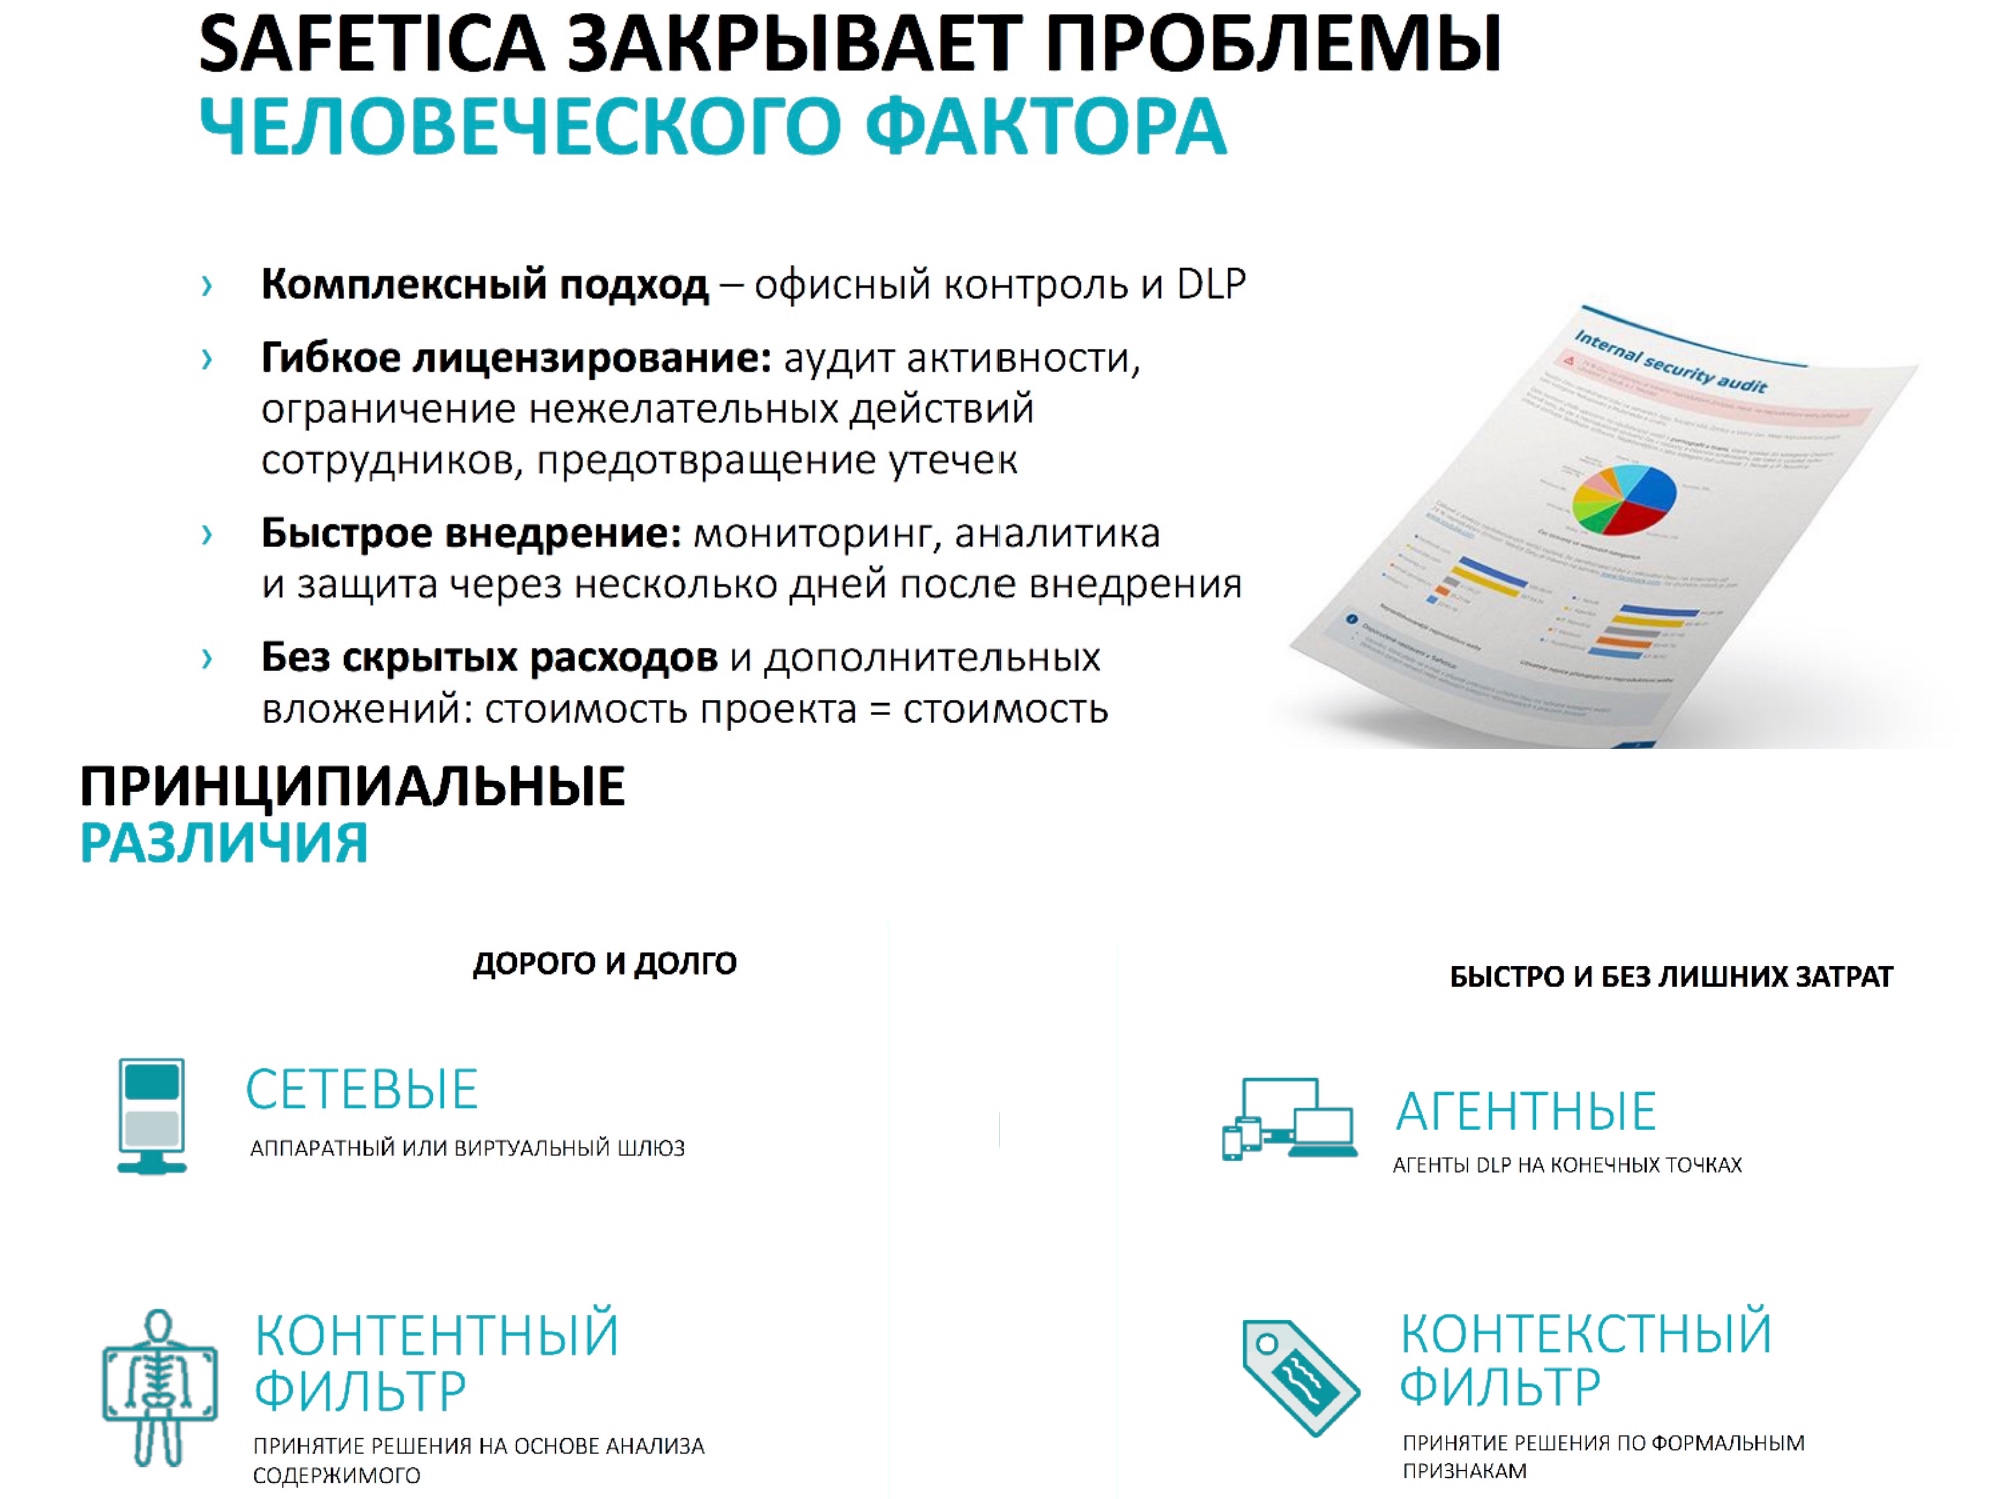
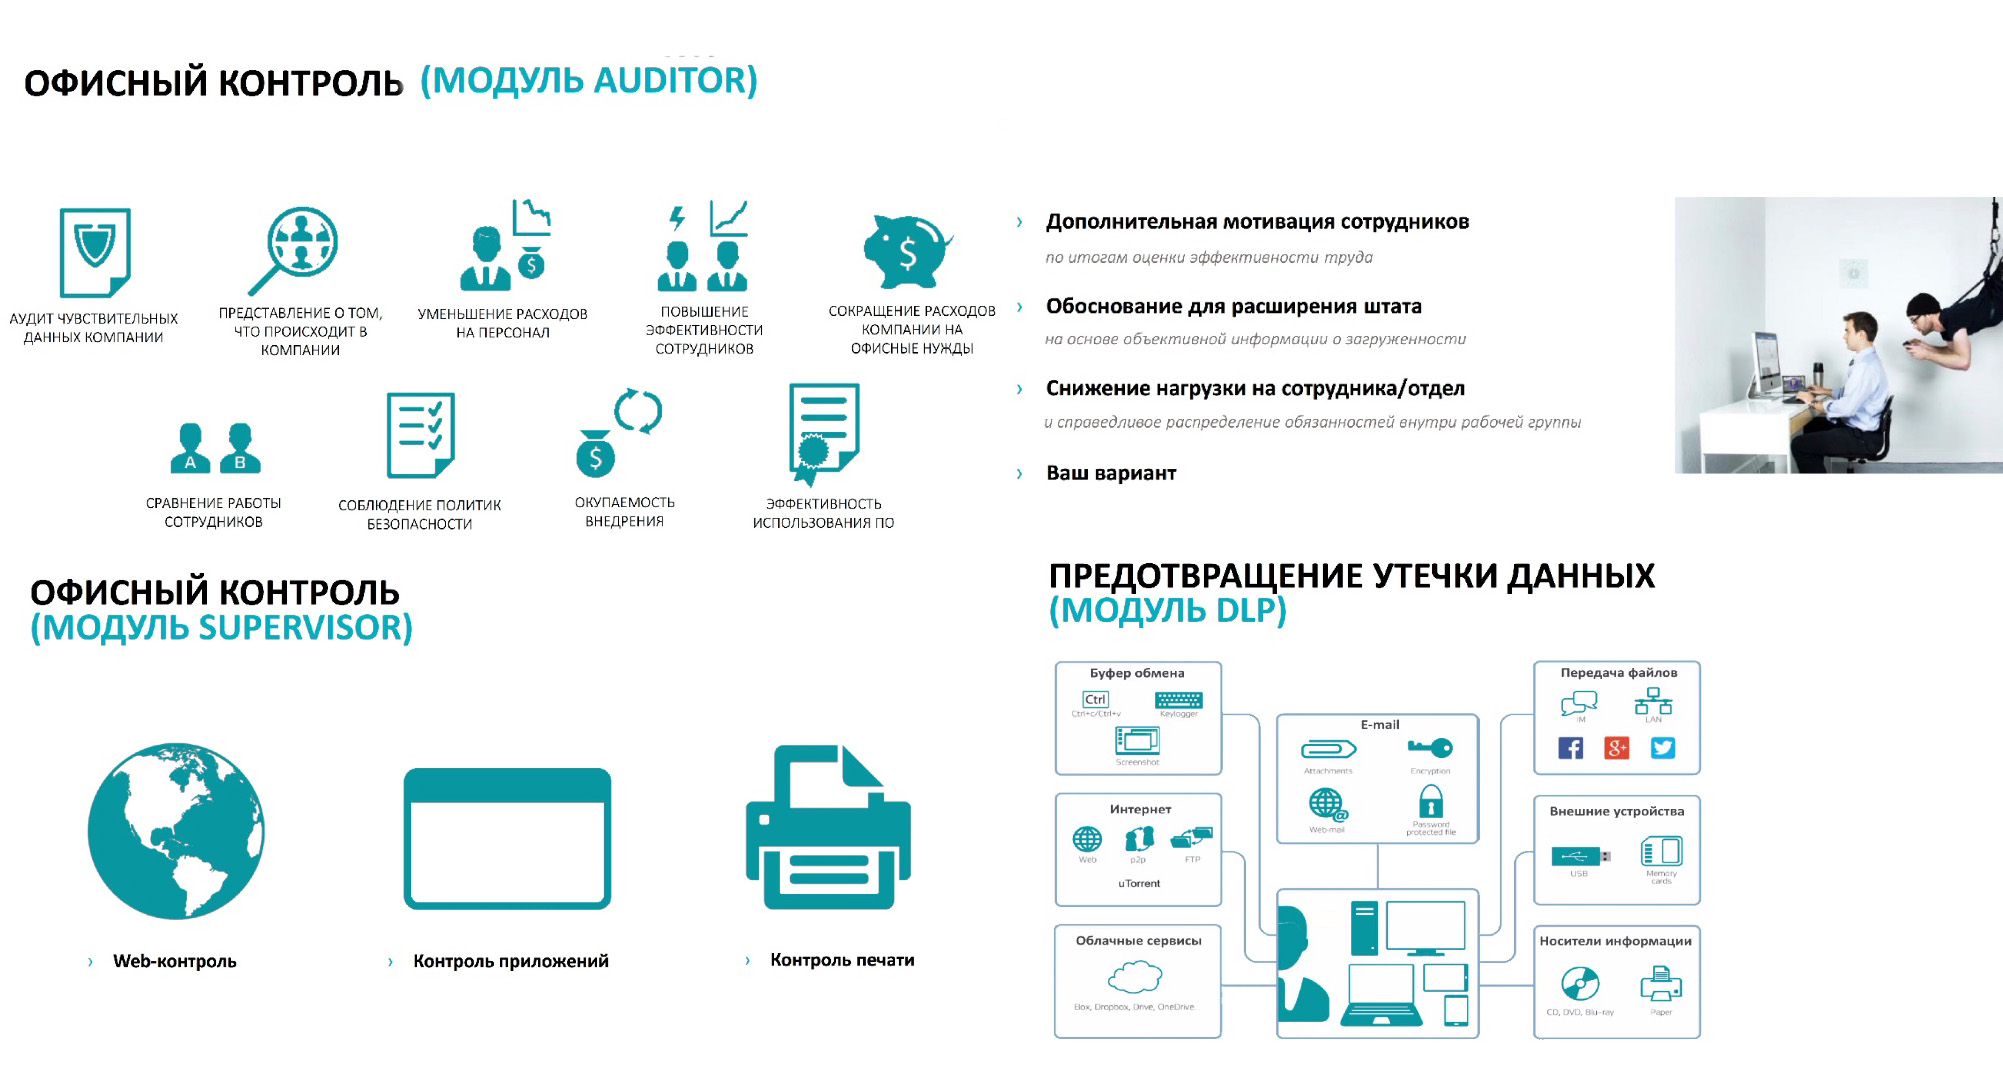
Дичь, не правда ли? С подобным можно бороться по старинке, кнутом и пряником, а можно подключить технологичное решение. Представленная Safetica закрывает все основные каналы утечки данных и защищает от широкого спектра угроз, обусловленных человеческим фактором. Она предотвращает запланированные и случайные утечки информации, защищает от злонамеренных действий инсайдеров и большинства рисков BYOD, а также решает проблемы продуктивности труда персонала.
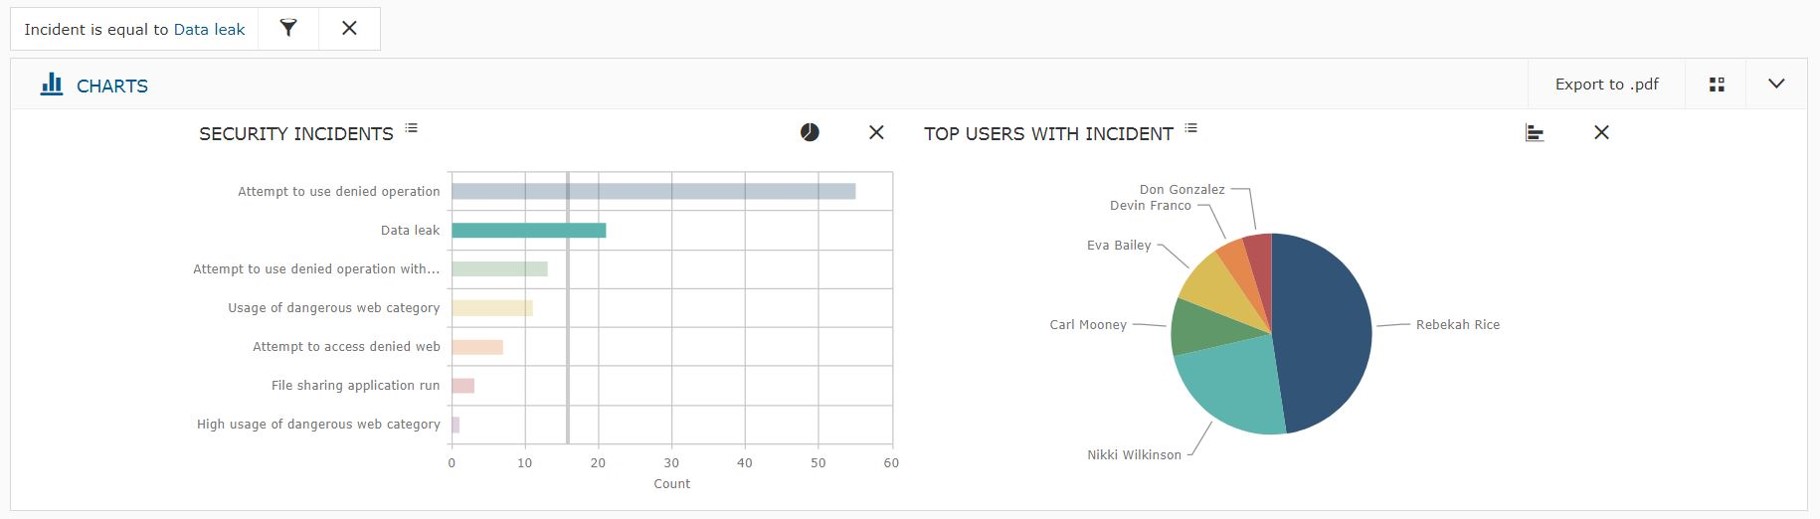
С помощью Safetica можно было бы не просто отследить, как девочка из примера выше копировала данные, но и заранее запретить пользователю определённые действия. Вылезло бы соответствующее оповещение и всё. Если бы девочка упорствовала и пыталась переслать файлы почтой, сохранить в облаке или распечатать, получила бы ещё несколько отказов, а руководству система бы сообщила, что пытается сделать практикантка. С другой стороны, всё это не помешало бы девушке просто снять монитор с данными на камеру смартфона, но «звоночек» о её намерениях уже поступил бы куда надо, провели бы воспитательную беседу и проверили телефон.
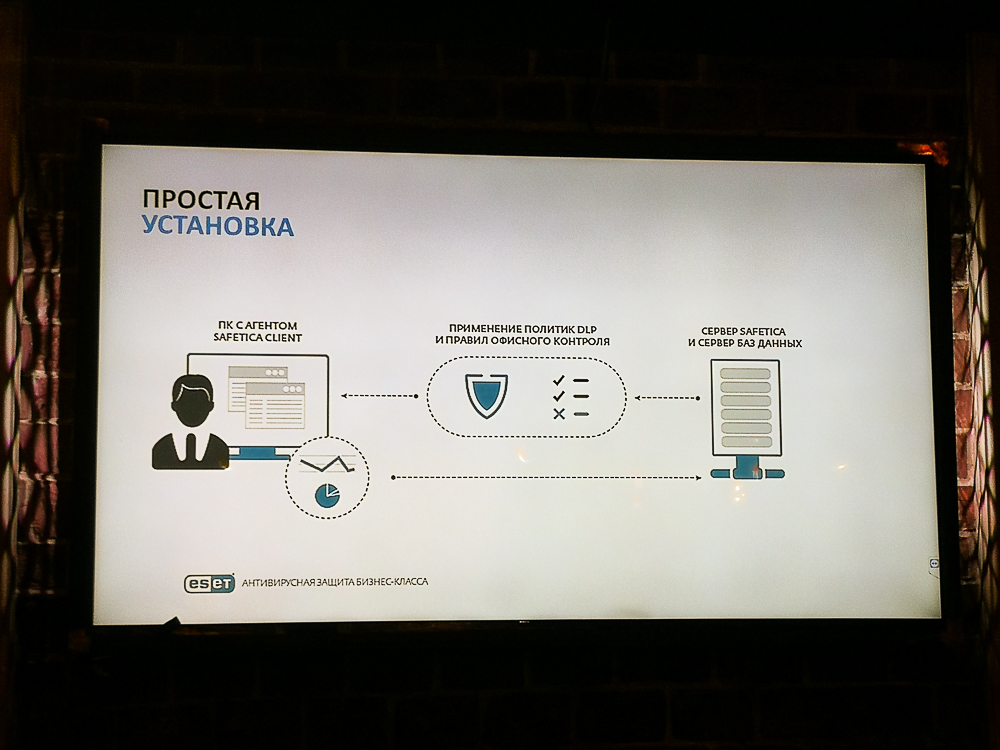
Примерно так же можно понять, делает ли сотрудник что-либо по глупости или незнанию (нажал случайно или по наивности «Отправить», получил предупреждение и больше не пытался) или же он целенаправленно ищет способы слива.
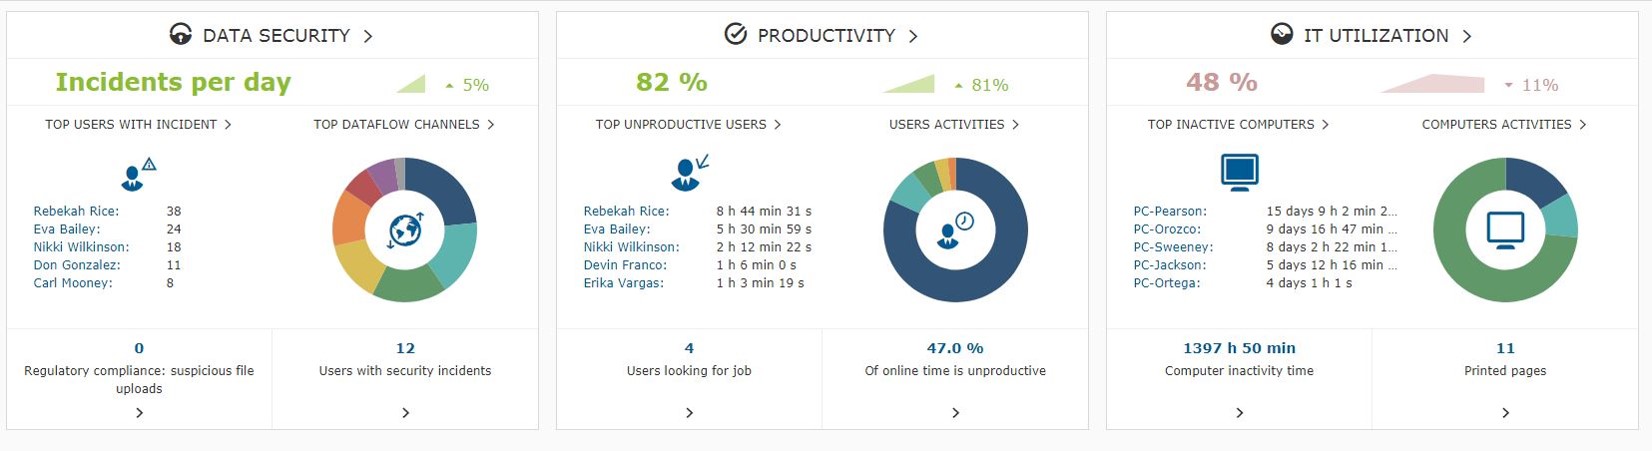
Ещё одна интересная фишка Safetica — это не только защита от утечек, но и выявление подобных случаев вредоносного поведения. Руководство получает отчеты о подозрительной активности сотрудников до того, как их деятельность нанесет реальный ущерб компании. Например, можно отследить, что сотрудник потерял интерес к текущей деятельности, ищет новую работу или уже получил предложение от конкурентов.
Основные возможности «Офисного контроля и DLP Safetica»:
- предотвращает утечки данных
- предупреждает пользователя о попытке недопустимой передачи файла
- обнаруживает атаки с использованием методов социальной инженерии
- выявляет колебания производительности и другие опасные тенденции
- контролирует личные устройства сотрудников в корпоративной среде
- контролирует использование ПО, принтеров или доступа в интернет
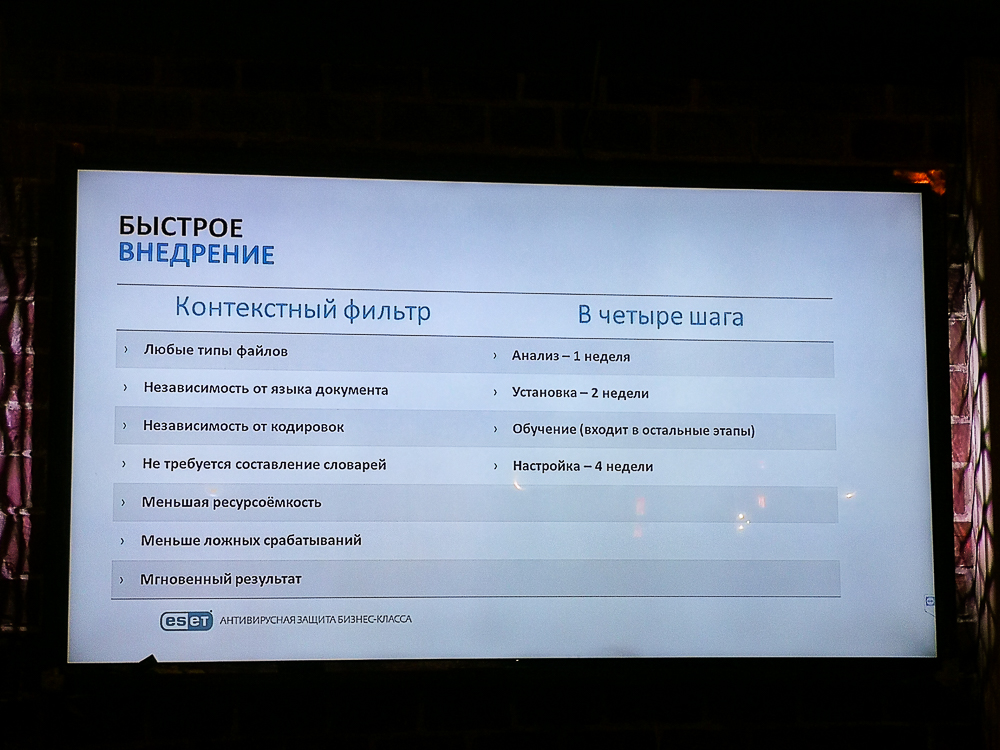
Safetica сочетает меры профилактики и технологии защиты от внутренних угроз. Так, благодаря контекстному фильтру решение предотвращает утечки всех данных компании — вне зависимости от типа файла или языка документа.
«Общеизвестно, что с бывшими или действующими сотрудниками связано большинство инцидентов информационной безопасности в компаниях», — комментирует Сергей Кузнецов.
Понятное дело, что защититься от всех опасностей с помощью нового ПО не удастся. Если сотрудник решил скопировать кое-какую информацию и достаточно хитёр и изобретателен, то ему это, вероятно, удастся, а принципиальные «уклонисты» будут тратить время на изобретение способов обойти систему… Но большей части проблем (особенно тех, которые исходят от глупости), удастся избежать.
Цены и доступность

5 комментариев
Добавить комментарий
:)
Добавить комментарий