В процессорах AMD нашли опасную уязвимость: под ударом домашние ПК, ноутбуки и серверы
В процессорах AMD обнаружили серьёзную уязвимость, которая затрагивает не одну редкую модель, а сразу несколько популярных семейств чипов. Речь идёт о Ryzen, Ryzen Embedded и EPYC — то есть о процессорах, которые стоят в домашних компьютерах, ноутбуках, рабочих станциях и серверном оборудовании. Проблема неприятная не тем, что компьютер начнёт «тормозить» или внезапно выключаться. Опасность глубже: брешь связана с низкоуровневой частью системы, которая работает до обычной операционной системы и имеет очень высокие права.
Суть уязвимости — в недостаточной защите режима System Management Mode. Это особый режим процессора, который отвечает за работу платформы, питание, безопасность и другие базовые функции. Если злоумышленник добирается до такого уровня, обычные средства защиты уже почти ничего не видят. Антивирус, переустановка Windows или чистка диска здесь не решают проблему, потому что вредоносный код может закрепиться глубже — в прошивке материнской платы.
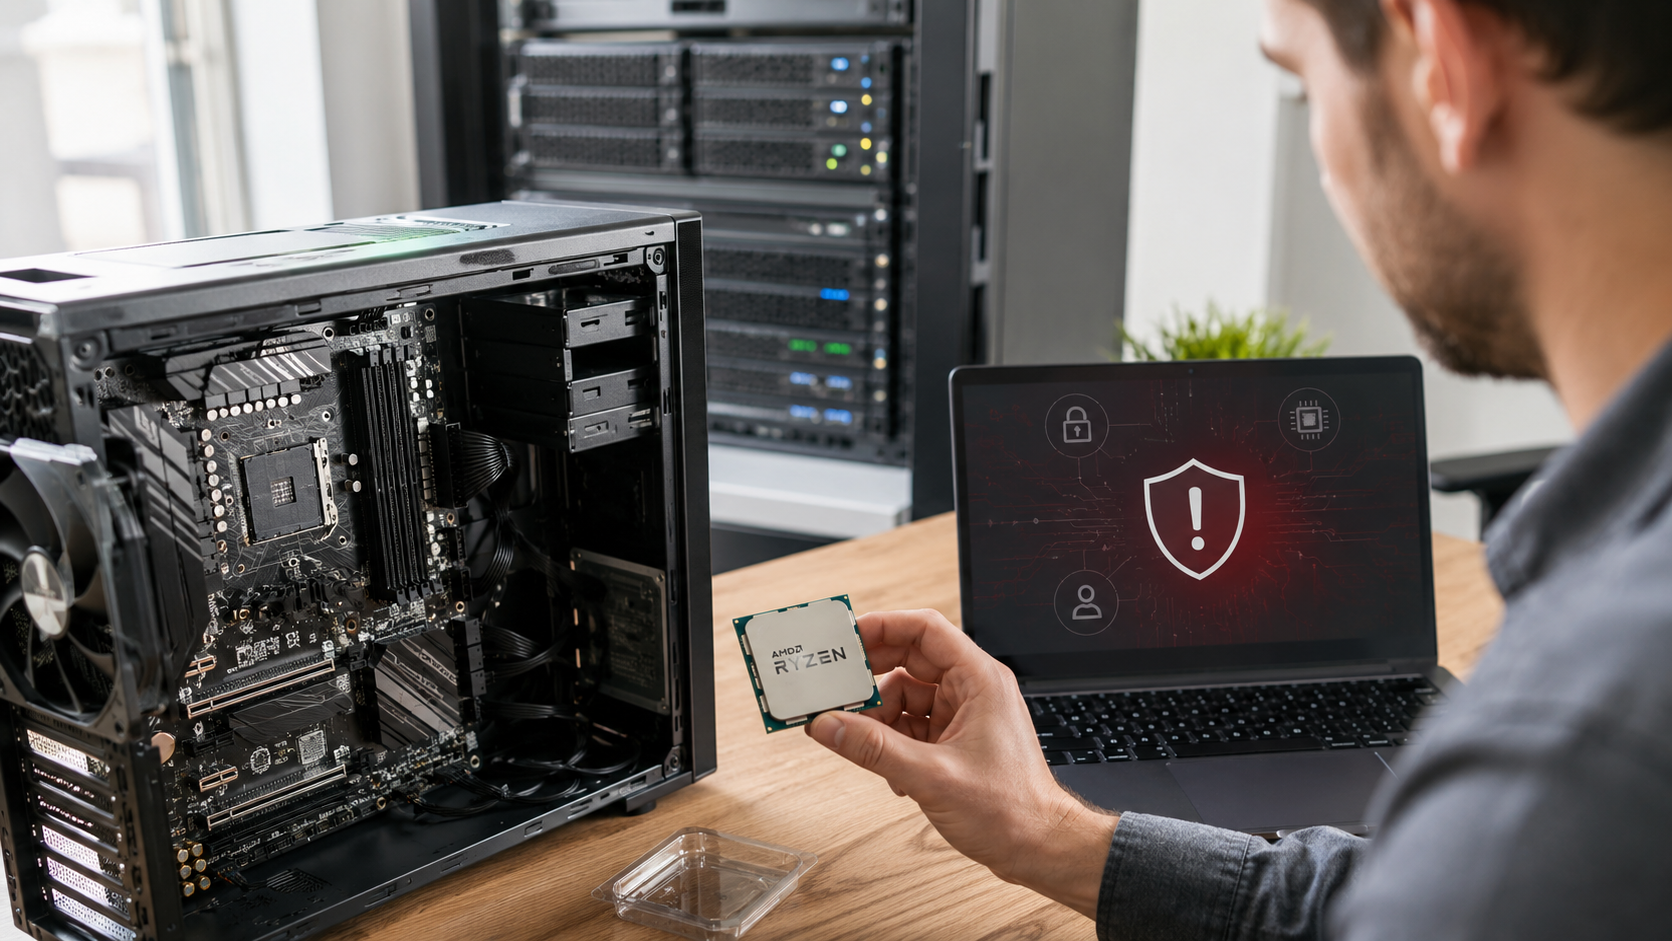
AMD Ryzen в основном стоят у геймеров, студентов, дизайнеров, офисных сотрудников и тех, кто просто собрал себе нормальный компьютер на несколько лет. В серверном сегменте ситуация ещё серьёзнее: EPYC используют в дата-центрах, системах виртуализации и корпоративной инфраструктуре. Если такая машина скомпрометирована, злоумышленник может долго оставаться незаметным и получать доступ к данным даже после переустановки системы.
Хорошая новость в том, что уязвимость уже закрывают обновлениями. Для части платформ выпущены исправления через обновления прошивки и пакеты инициализации платформы. Но важный момент — такие патчи часто приходят не напрямую «из Windows», а через производителя материнской платы, ноутбука или сервера. Поэтому владельцам ПК на AMD стоит проверить обновления BIOS/UEFI на сайте производителя устройства или платы, особенно если компьютер используется для работы, хранения важных данных или удалённого доступа.
Паниковать из-за этой истории не стоит: подобные атаки сложны и редко используются массово против случайных пользователей. Но игнорировать их тоже странно. Уязвимости такого уровня опасны именно тем, что живут не «в приложении», а в фундаменте системы. Для домашнего ПК разумный минимум простой: обновить BIOS, не ставить сомнительные драйверы, не отключать защитные функции и не откладывать важные патчи «на потом».
Источник: https://www.cnews.ru

0 комментариев
Добавить комментарий