Как в пару кликов ускорить ваш персональный компьютер, но потерять на уязвимости от хакеров

Пост опубликован в блогах iXBT.com, его автор не имеет отношения к редакции iXBT.com

Компания Microsoft заботится о своих пользователях и решила, что создание безопасной зоны в оперативной памяти и изоляции ее от системы будет лучшим решением. Действительно, с недавнего времени в операционной системе автоматически активируется функция Virtualization based Security, которая снижает производительность почти на четверть, но защищает ваш компьютер от внешнего посягательства. Таким образом, при работе с ресурсо затратными приложениями, можно испытывать нехватку производительности. А это примерно четверть от всей возможности системы, правда проявляется эта проблема на последних операционных системах Windows.
Задача VBS направлена на защиту компьютера и персональных данных от внешнего вмешательства. Таким образом, VBS защищает механизмы Windows от хакерских атак и вмешательства к системным ресурсам операционной системы. Поэтому если пользователь отключит эту защиту, то может получиться курьезный случай. Программный код без проверки на уникальность будет загружаться в систему, а это очень опасно при установке различных программ, обновлений или замены драйверов устройств из не проверенного источника.

Проверить, включена ли на вашем компьютере Virtualization based Security довольно просто. Для этого запускаем программу "сведения о системе" через прописывание команды msinfo32. В окно поиска вбиваем "Безопасность на основе виртуализации". А там уже будет видно, включена система или нет. 

Или через редактор локальной групповой политики. Для этого в поисковой строке вбиваем gpedit.msc и переходим по разделам до интересующего нас пункта "Device Guard". Точный путь такой: "Конфигурация компьютера" /  "Административные шаблоны" / "Система". Данный совет будет актуален для пользователей максимальной версии операционной системы.
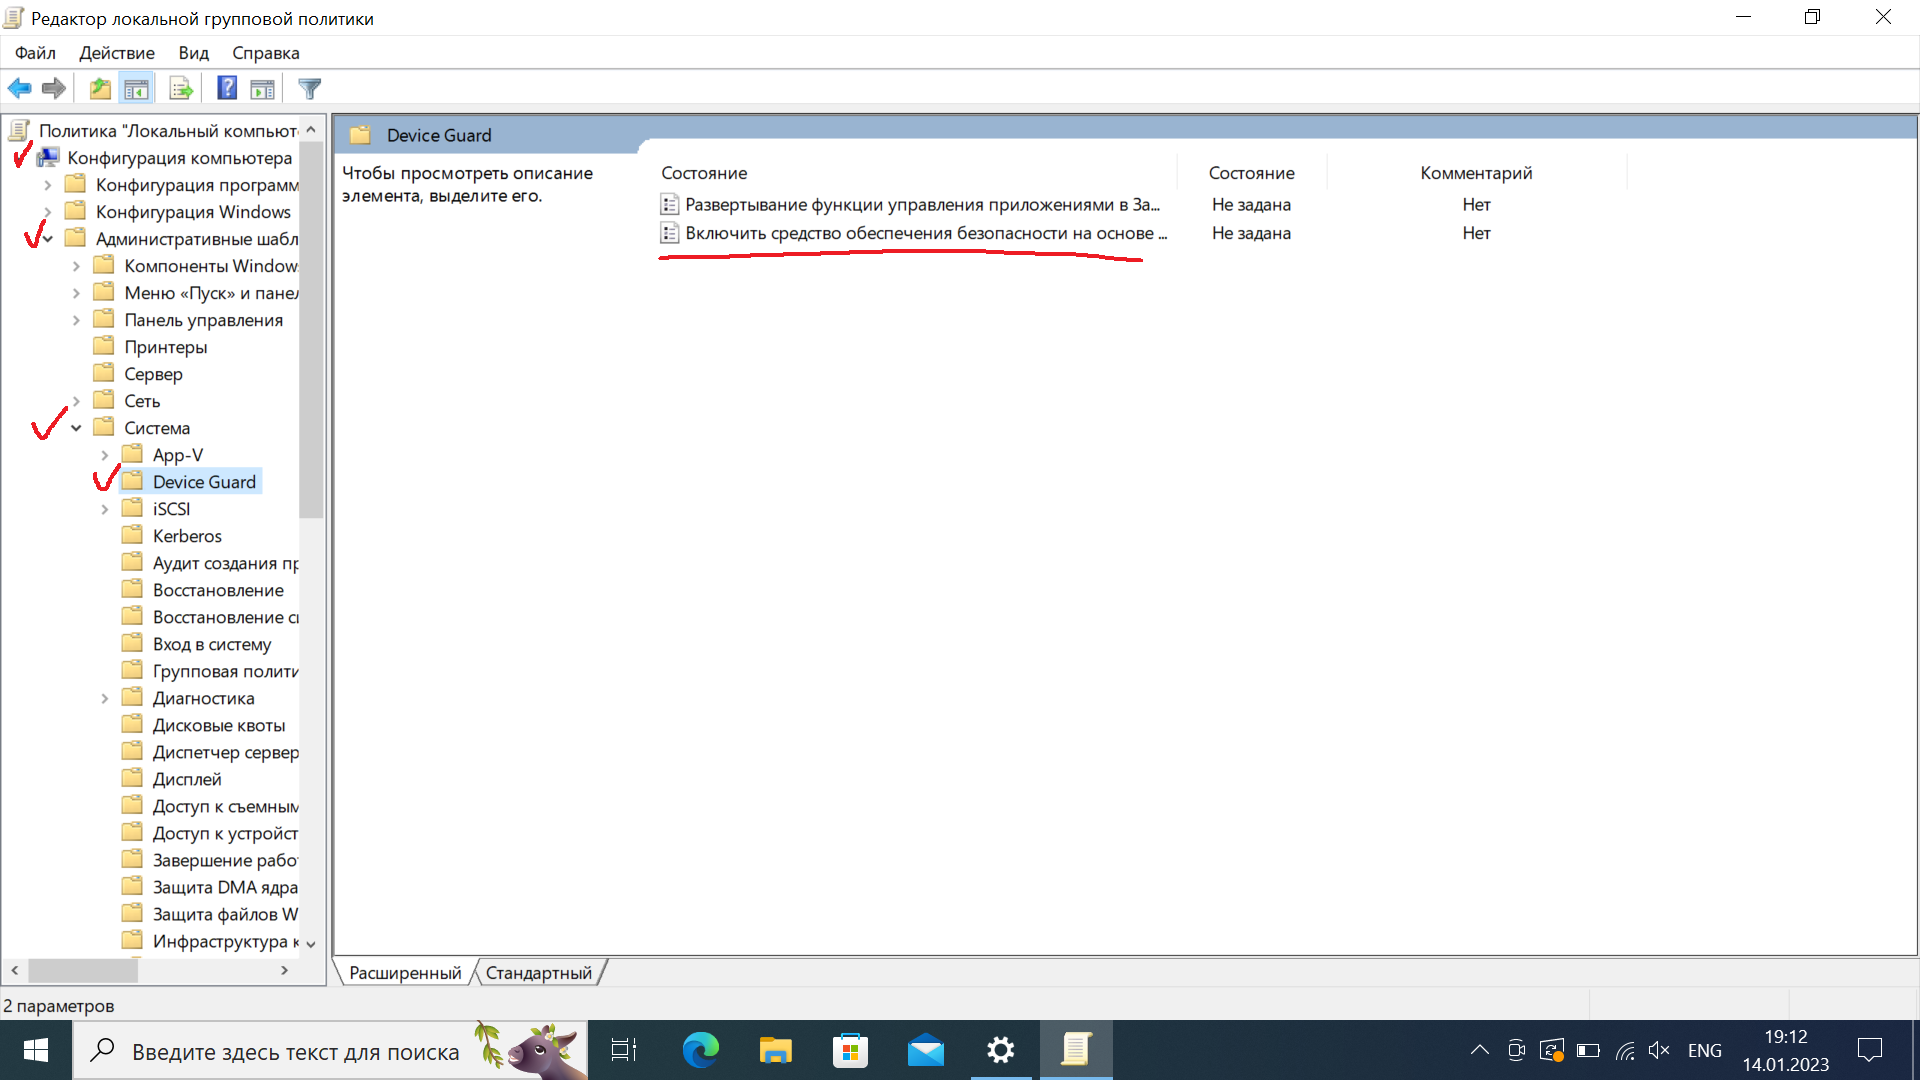
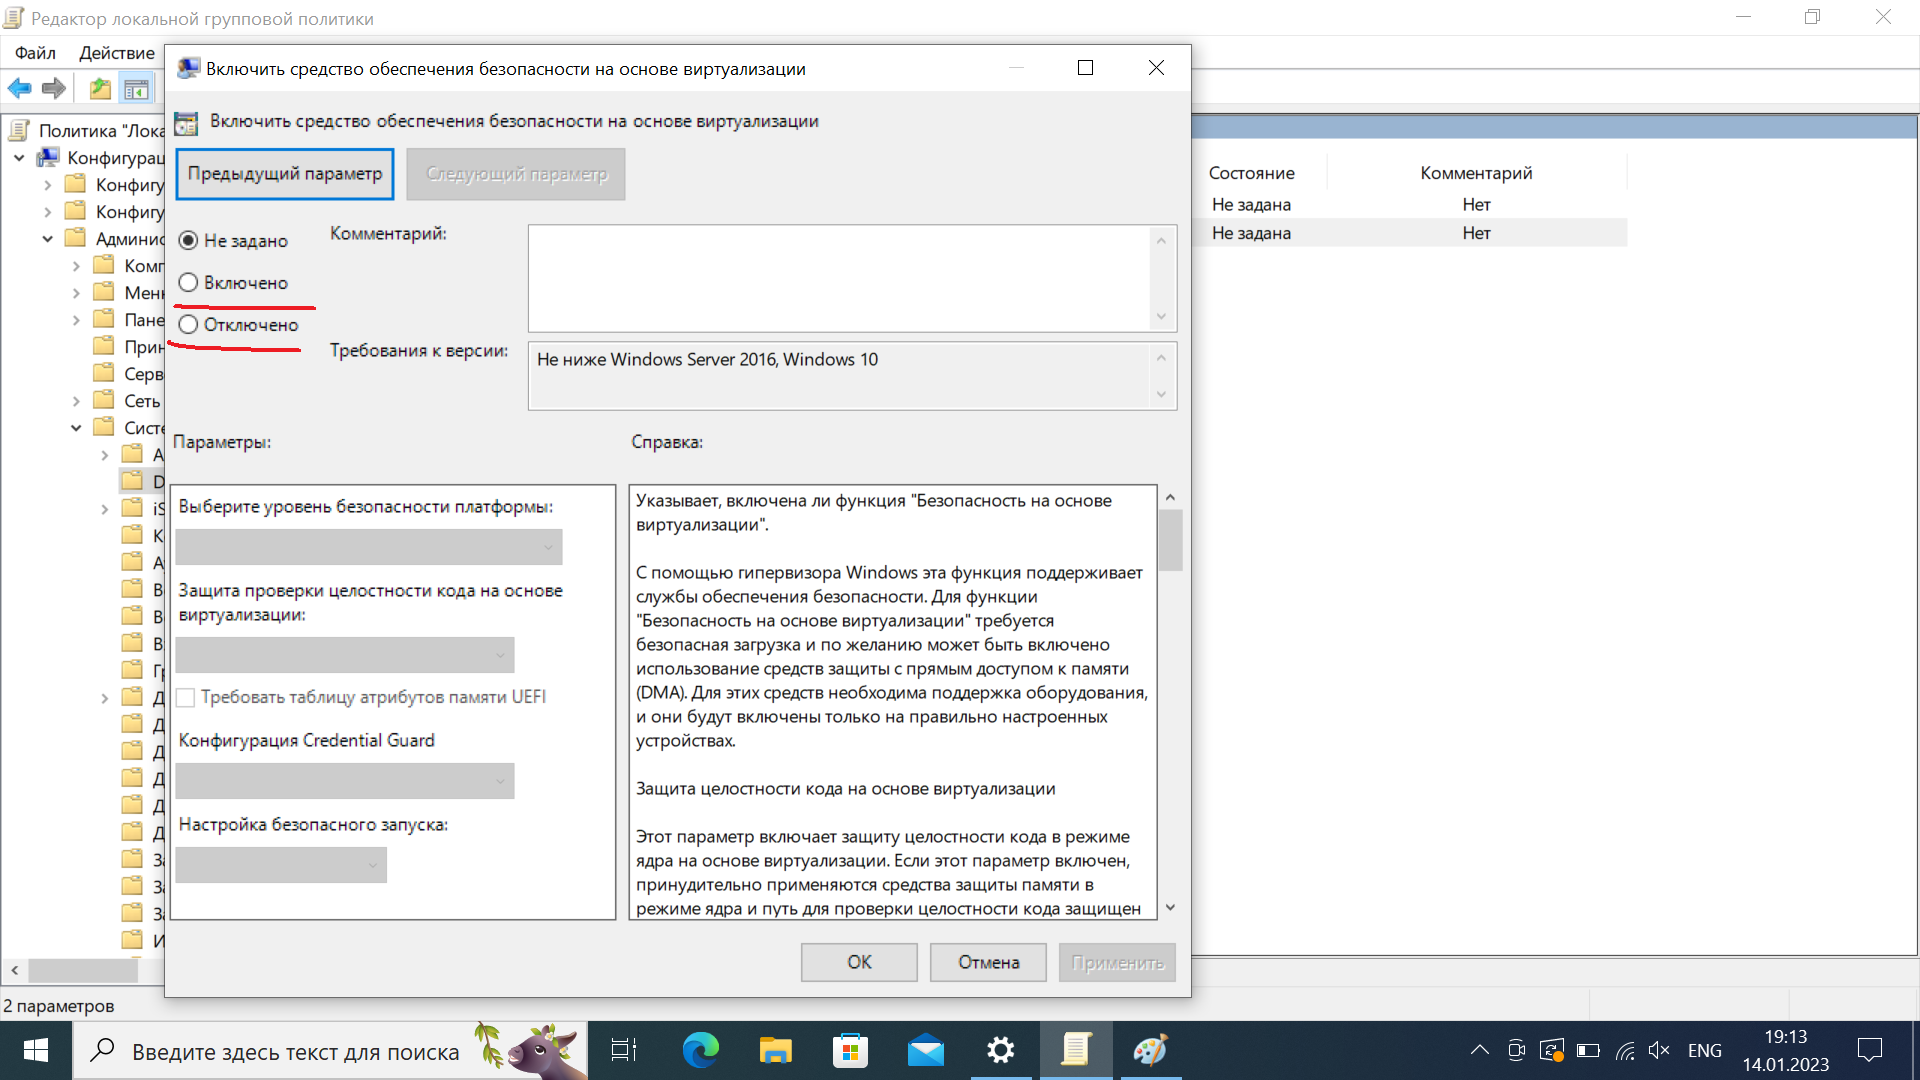
После проведенных манипуляций обязательно проводим перезагрузку. 

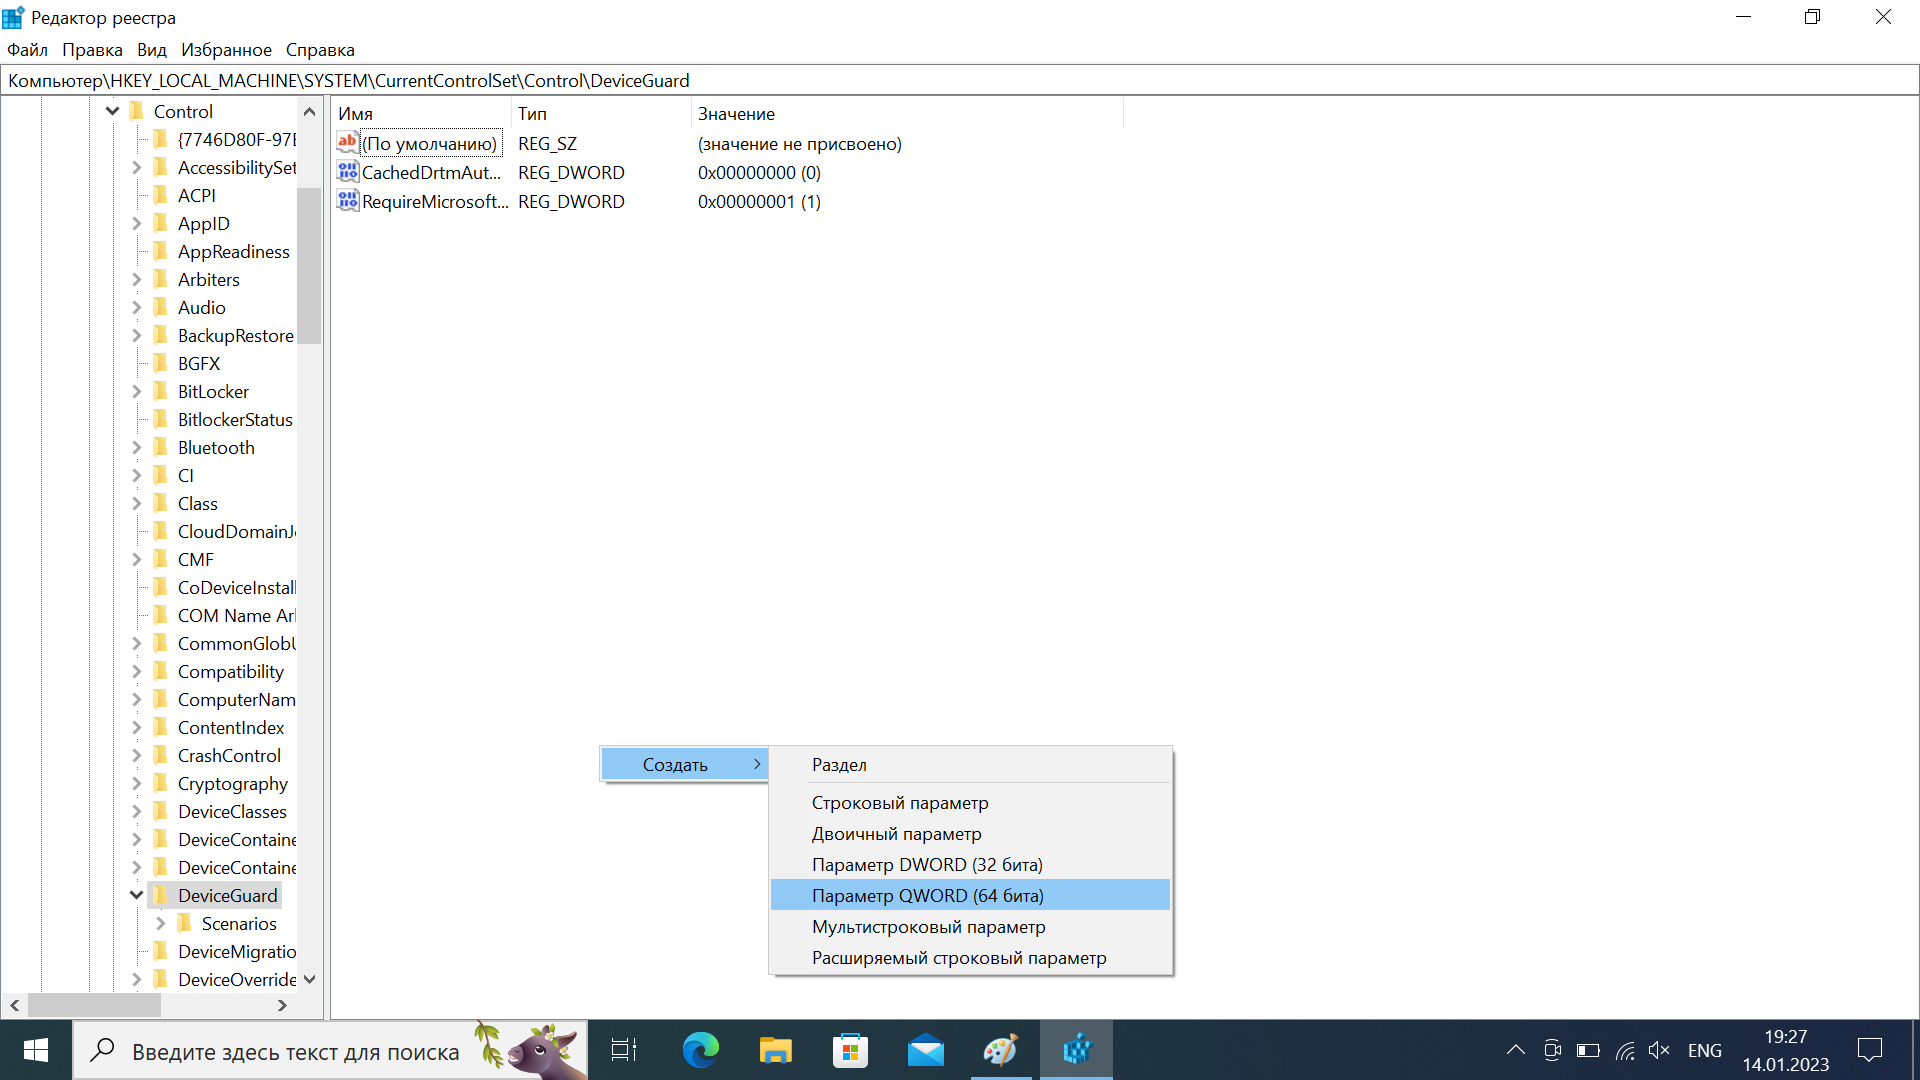
Если у вас домашняя версия операционной системы, то действия немного другие и потребуется запуск реестра для редактирования.

HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\DeviceGuard

Открываем соответствующий раздел реестра и создаем новый параметр DWORD (32) с именем "EnableVirtualizationBasedSecurity", если его нет. После чего устанавливаем значение "0". Перезагружаем компьютер.
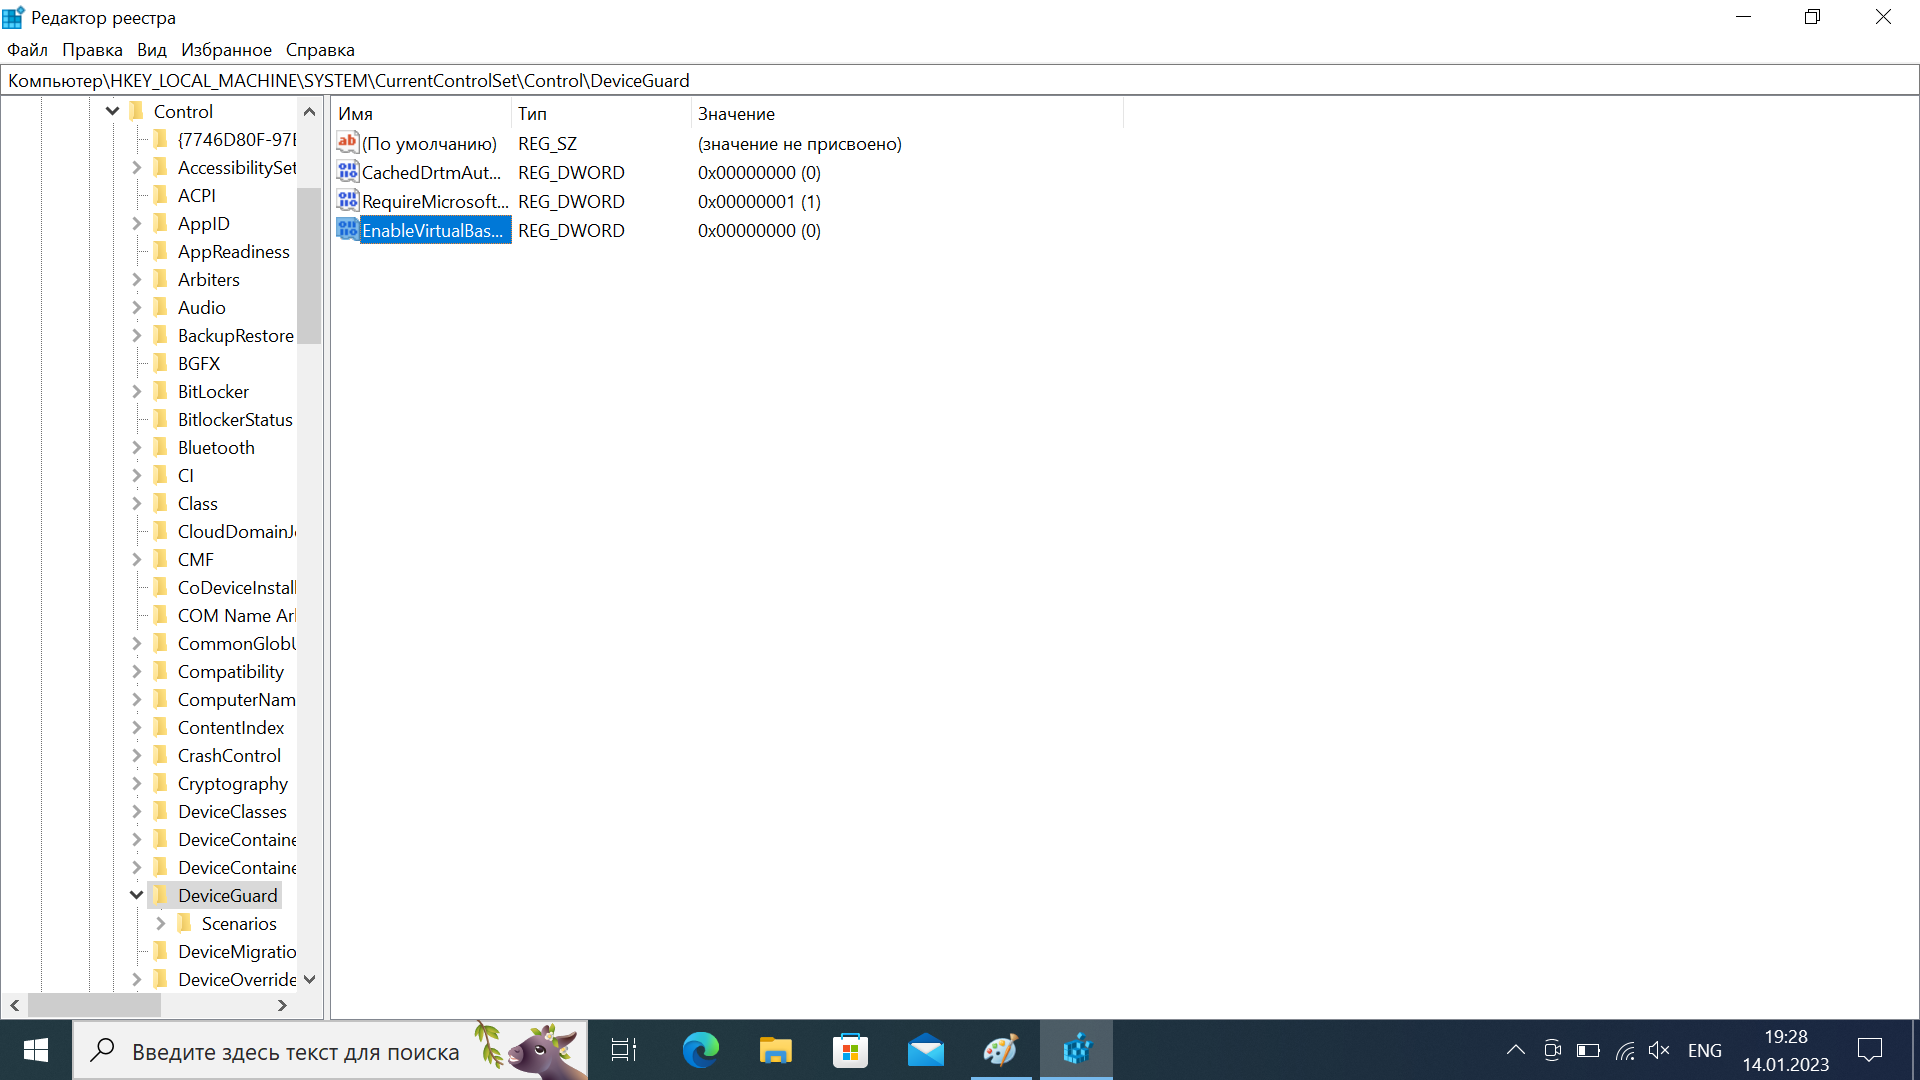
После отключения данный функции и перезагрузки компьютера, он станет доступен для различных хакерских атак. Хорошо если вы используете без доступа к интернету, то в него не сможет проникнуть постороннее лицо или программа. А если вы всегда в сети, то проблема довольно серьезная. Особенно, если вы часто пользуетесь пиратским софтом или драйверами с непроверенных сайтов, так как это является основной рассадой для распространения вирусного ПО. Отключенная функция VBS позволит высвободить необходимые ресурсы системы для увеличения производительности, которые когда-то требовались проверки подлинности кода системы.

После проделанных манипуляций, компьютер будет работать быстрее. Все операции с операционной системой вашего компьютера лучше проводить при создании точки восстановления и необходимыми знаниями.
15 комментариев

Добавить комментарий

lexus08
Самый страшный хакер — это сам пользователь под админкой. Сам скачал, сам проинсталлировал вирус
bobster-vit
Самый страшный хакер — это сам пользователь под админкой. Сам скачал, сам проинсталлировал вирус

Да это понятно, что шаловливые ручки самые опасные
p
Самый страшный хакер — это сам пользователь под админкой. Сам скачал, сам проинсталлировал вирус

по такой логике просто запретишь себе программы ставить. К тому же это ничего не дает тк даже под админкой
есть защита от случайного запуска программы, по сути и то и то защита от случайного запуска.
bobster-vit
Самый страшный хакер — это сам пользователь под админкой. Сам скачал, сам проинсталлировал вирус
по такой логике просто запретишь себе программы ставить. К тому же это ничего не дает тк даже под админкой
есть защита от случайного запуска программы, по сути и то и то защита от случайного запуска.

Ну в большинстве случаев пользователь сам себе тянет вируса
Tadoritz
Нет, по такой логике принято у пользователя отнимать root-права в мобильных ОС и бить по рукам за их возвращение.
p
Но на андроиде не убирают возможность устанавливать приложения =). рут там отбирают чтобы нельзя было удалить предустановленные «рекламные» приложения.
Tadoritz
Про возможность устанавливать приложения никто, кроме тебя, не говорил. Поставить android-приложение и дать ему все привилегии, чтобы оно могло делать так. Поставить windows-приложение из сомнительного источника и предварительно отключить антивирус.
рут там отбирают чтобы нельзя было удалить предустановленные «рекламные» приложения.
Рекламные приложения ни при чём: бывает довольно чистый Android, есть iOS, появился Digital Markets Act с требованиями к удаляемости. Отбирают, потому что модель безопасности в мобильных ОС строится на том, что пользователь администрировать своё устройство не может.
p
Про возможность устанавливать приложения никто, кроме тебя, не говорил.

как не говорил, первый комментарий-«запрет установки приложений идеальная защита».
Tadoritz
Там нет этих слов и этого подтекста, в ответе правильно переиначили: «шаловливые ручки самые опасные». Формально, да, компьютер без приложений безопаснее, без подключения к розетке ещё безопаснее, а лучший антивирус выпущен в 2010 году, но это всё в шутку. upd: А если не в шутку — ты упустил слова «под админкой». Поэтому я писал про рут, а сейчас ещё вспомнил про Microsoft Store, не требующий прав администратора.
T
Вот да. Увы, современные антивирусы — это (особенно Defender) защита каналов заноса бабла авторам. И ничего более, поставить в систему rootkit можно на любом из них (и «почему-то» это дырка еще с XP живет и никак закрыть не могут).
Лучшая защита — мозг пользователя.
T
То-то я смотрю, половина штатного софта ноутбуко-производителей требует эту «защиту» отключать — или просто не работает.
«Да, мы офигели».
А есть еще такая забавная вещь как BIOS. Если использовать старый — без spectre и meltdown фиксов — производительность, ВНЕЗАПНО, +10-30 процентов. И, что забавно, ни одного вируса, использующего их в природе пока не найдено.
A
Падение производительности далеко не так велико, по бенчмаркам — в районе 3-5%
Alexx
Очередной говно-опус про злобный Майкрософт без единого теста или замера.
Tadoritz
В 2021 писали: «we saw from 11 percent to 16 percent performance drop by switching on Microsoft’s VBS feature that will be on by default in Windows 11» — pcworld.com.
О 25% писал pcgamer.com.
S
В последних версиях Windows 10 VBS при установке выключен. У меня, например, на домашнем компе изначально ОС была 21H1, на рабочем 21H2. В обоих случаях VBS выключена. Скорее всего, в Microsoft пересмотрели критичность данной уязвимости. С Spectre и Meltdown аналогично. Их защита включается или выключается на уровне исполняемого кода для каждого приложения в отдельности. В Visual Studio для сборки приложений с поддержкой защиты от этих уязвимостей есть отдельные версии тулсетов. Большинство программ не используют эту защиту.

Добавить комментарий

Сейчас на главной

Новости

Публикации

Caps Lock: как спорная клавиша заняла своё место на клавиатуре

Каждый год 22 октября интернет на один день вспоминает про клавишу Caps Lock — энтузиасты отмечают неофициальный праздник, отправляя сообщения исключительно ЗАГЛАВНЫМИ БУКВАМИ. В...

Мы не заметили, как начался и закончился новый ледниковый период: почему глобальное потепление остановило его в 1960 году

Двадцать две тысячи лет назад, во время пика последнего ледникового периода, большая часть Северной Америки находилась подо льдом. Территорию современной Канады и северных штатов США покрывал...

Квантовая интерференция впервые позволила запереть электронные волны внутри металла

В 1929 году физики Джон фон Нейман и Юджин Вигнер опубликовали математический расчет, который противоречил привычным представлениям о поведении волн. В квантовой механике частицы, включая...

Почему на севере дрова хранят на улице под открытым небом

На севере дрова хранят под открытым небом. Их заготавливают на долгую зиму, аккуратно складывая возле дома, где они находятся в любую погоду. В мокрую погоду вода стекает по поленьям, между ними...

Что вообще такое нейтрино? Как устроены частицы, ради которых пробурили Южный полюс и дали уже шестую Нобелевскую премию по физике

Каждую секунду через один квадратный сантиметр земной поверхности — и через тело каждого человека — пролетает около ста миллиардов мельчайших частиц, которые называются...

На остров выпустили 29 северных оленей. Через 19 лет их стало 6000, а затем популяция рухнула почти до нуля

В августе 1944 года на остров Святого Матфея в Беринговом море доставили 29 северных оленей — 24 самки и пять самцов. Их привезли с острова Нунивак как живой запас мяса для сотрудников...