Когда двухфакторная аутентификация не поможет уберечь данные
Двухфакторная аутентификация давно считается почти универсальным щитом от взломов. Пароль плюс код — звучит логично и надёжно. Банки, соцсети, почта, мессенджеры настойчиво предлагают её включить, а иногда и вовсе не оставляют выбора. Создаётся ощущение, что после этого аккаунт становится практически неуязвимым.
Но реальность, как обычно, сложнее. Двухфакторная аутентификация действительно повышает безопасность, однако в ряде ситуаций она не просто слабо помогает — она может быть взломана или вообще сыграть против пользователя.
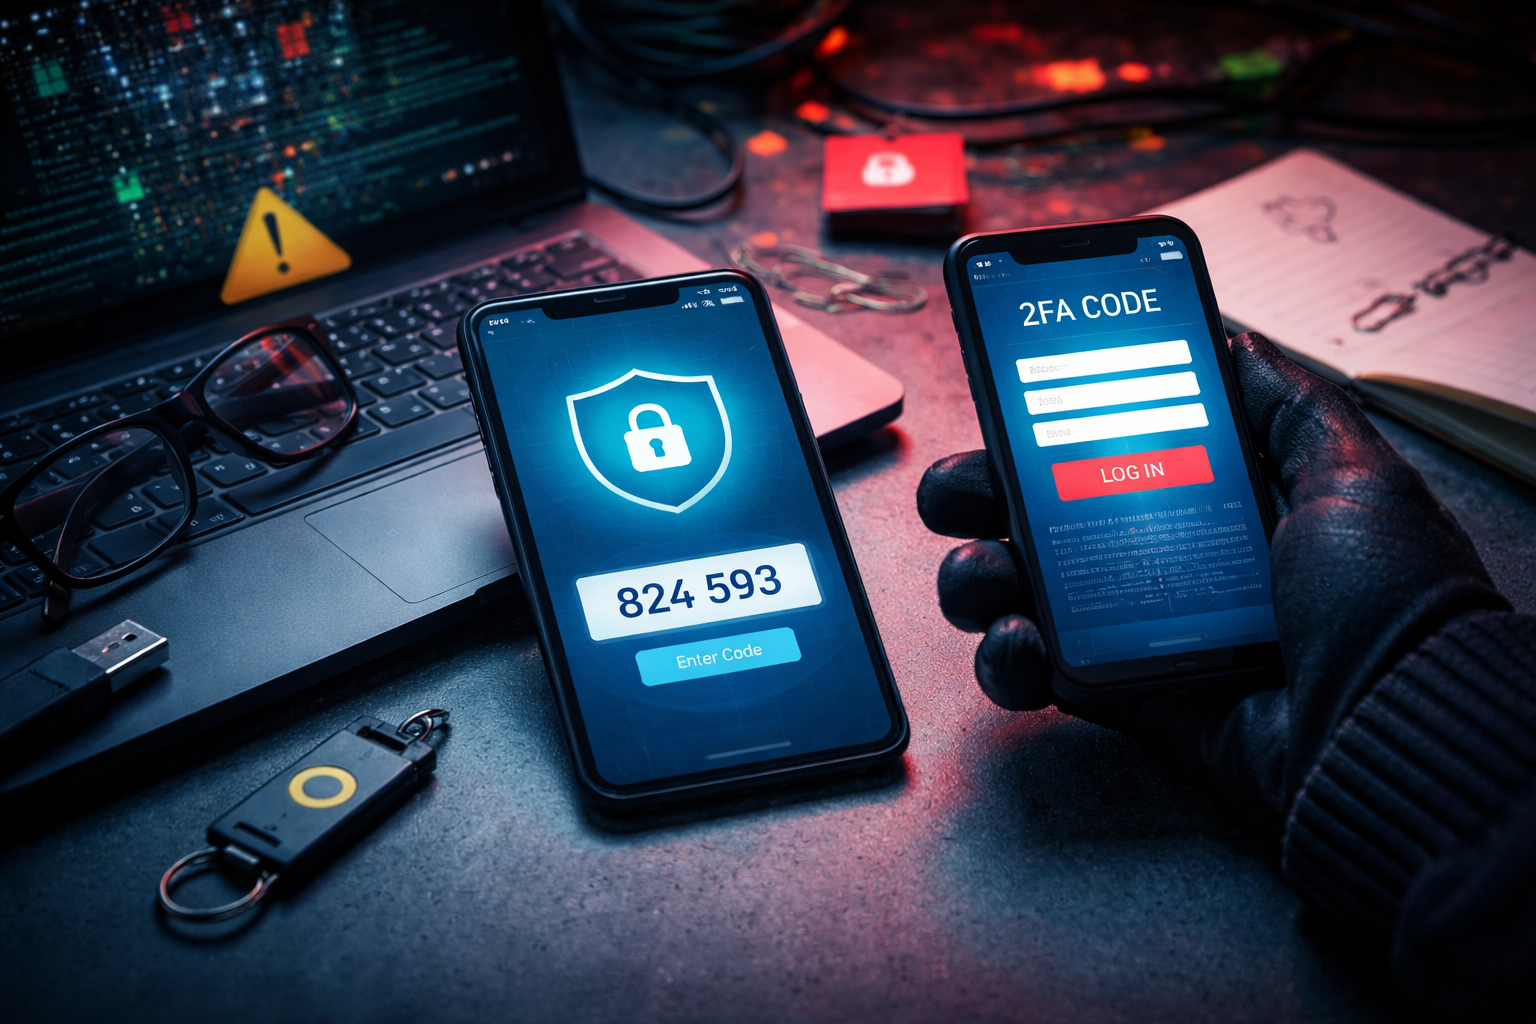
Проблема начинается с того, что под «двухфакторкой» скрываются очень разные механизмы.
Самый распространённый вариант — код по SMS. Он выглядит убедительно, но именно он чаще всего становится слабым звеном. Номер телефона давно перестал быть надёжным идентификатором личности. SIM-карту можно «перехватить», перевыпустить у оператора или привязать к виртуальному номеру. В результате злоумышленник получает не только пароль, но и тот самый «второй фактор», который должен был всё защитить.
Есть и более изощрённые сценарии. Фишинг — один из главных врагов двухфакторной аутентификации. Пользователя заманивают на поддельную страницу входа, где он вводит логин, пароль и одноразовый код. В этот момент данные мгновенно передаются настоящему сервису, и злоумышленник входит в аккаунт раньше, чем код успевает устареть. Формально двухфакторка была включена — но фактически она не сработала.
Отдельная проблема — push-уведомления. Многие сервисы вместо ввода кода присылают запрос: «Это вы пытаетесь войти?». И здесь всё упирается не в технологию, а в человеческий фактор. Люди часто нажимают «Да» автоматически, не вчитываясь, особенно если таких запросов приходит несколько подряд. Злоумышленники этим пользуются, засыпая пользователя уведомлениями, пока тот не подтвердит вход просто ради того, чтобы они прекратились.
Даже приложения-аутентификаторы, которые считаются более надёжными, не являются абсолютной защитой. Если устройство заражено вредоносным ПО, коды могут быть перехвачены. Если пользователь хранит резервные коды в заметках или делает скриншоты «на всякий случай», второй фактор превращается в формальность. А если смартфон утерян или украден вместе с сохранёнными паролями, то итог уже понятен.
Есть ещё одна важная, но редко обсуждаемая сторона — восстановление доступа. Чтобы не потерять пользователей навсегда, сервисы оставляют «запасные двери»: вход через почту, номер телефона, контрольные вопросы или службу поддержки. И именно через эти обходные пути чаще всего и происходят взломы. Формально двухфакторная аутентификация включена, но фактически атакуют не её, а процесс восстановления.
Иногда двухфакторка не спасает по очень простой причине — она включена не везде. Пользователь защищает почту, но забывает про облачное хранилище. Включает её в соцсети, но не в мессенджере. В результате взлом одного сервиса даёт доступ к другим, связанным аккаунтам, и вся система безопасности рушится как домино.
Важно понимать и ещё одну вещь: двухфакторная аутентификация защищает аккаунт, но не всегда защищает данные. Если злоумышленник получил доступ к резервным копиям, старым сессиям или токенам авторизации, наличие второго фактора уже не имеет значения. Он просто не используется, потому что вход уже был выполнен ранее.
Всё это не означает, что двухфакторка бесполезна. Она действительно останавливает массовые и примитивные атаки. Но она не является магическим щитом, который гарантирует безопасность в любой ситуации. Это всего лишь один уровень защиты — и довольно уязвимый, если пользователь не понимает, как именно он работает.
Настоящая цифровая безопасность начинается не с галочки в настройках, а с понимания процессов. Осознанного отношения к ссылкам, устройствам, резервным копиям и способам восстановления доступа. Без этого даже самая современная двухфакторная аутентификация остаётся иллюзией защиты.
А на этом у меня все. Спасибо за прочтение.
Источник: openai.com



4 комментария
Добавить комментарий
Причем тут это?
Это проблема двухфакторной аутентификации?
Добавить комментарий