В сети участились случаи незаконной добычи криптовалюты троянами-майнерами, распространяемых через Telegram каналы и интернет-площадки. Доктор-Веб предупреждает
В конце 2023 года компания «Доктор Вэб» отметила рост выявленных случаев скрытой добычи виртуальной валюты, используя троянов-майнеров. Мошенники распространяют пиратский софт используя открытые Telegramm каналы и интернет-сайты с доступом к загрузке приложений. Все началось с ростом заражения трояном-майнером Trojan.BtcMine.3767 и связанного Trojan.BtcMine.2742, которые распространялись на компьютерах своих жертв, благодаря пиратским дистрибутивам, размещенным общедоступным способом.
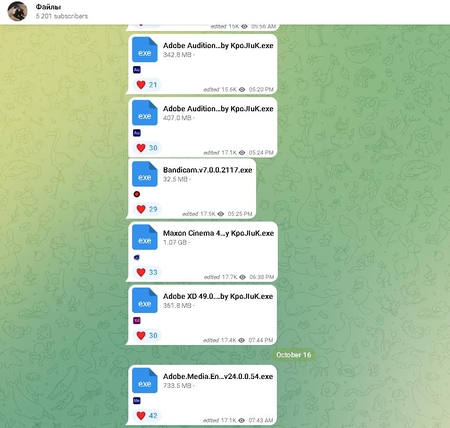
Уже известно, что троян Trojan.BtcMine.3767 предназначается для семейства Windows и имеет корни C++. Открытый код позволяет манипулировать с содержимым и в данном случае внутри организован загрузчик трояна. Данный вирус замечен в распространении телеграмм каналов с более 5000 подписчиками, а также сайтами внешне похожими под хранилища программ.
Лаборатория «Доктор Вэб» зафиксировала более 40000 инфицированных компьютеров за последние 1,5 месяца, но, скорее всего, проблема значительно масштабнее.
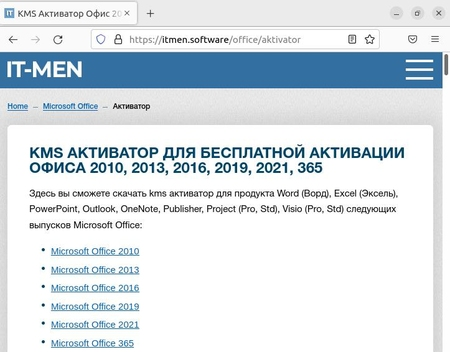
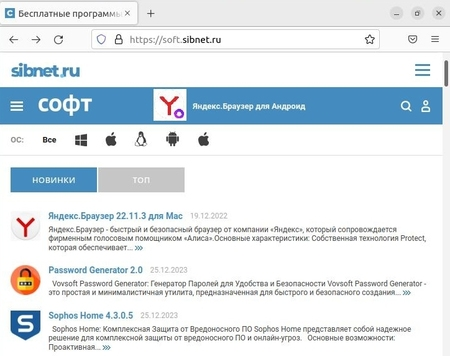
Ниже приведены лишь часть сайтов или каналов, где распространяли вредоносное ПО.
После загрузки и запуска приложения, вирус загружает файлы в каталог Google Chrome и автоматически запускается после перезагрузки. Для того чтобы даже «прошаренный» пользователь не обнаружил внедрение вируса, он именуется как GoogleUpdateTaskMachineQC. Для самозащиты троян создает исключение во встроенном антивирусе Windows Defender и запрещает режим гибернации, чтобы компьютер всегда был в полной готовности. В дальнейшем настройка или изменение работы может осуществляться с удаленного хоста злоумышленника. Тогда и происходит запуск трояна Trojan.BtcMine.2742 для добычи виртуальной монетки.
Для защиты от обнаружения и удаления злоумышленники придумали довольно хорошую защиту. Они запрещают обновление операционной системы, блокируют доступ к сайтам с антивирусными программами, запрещают удаление файлов трояна и создают автоматические копии с возможностью восстановления в случае повреждения. Отследить довольно сложно, ведь майнер автоматически выгружается из памяти при запуске программ отслеживающие процессы.
Источник: https://news.drweb.ru
2 комментария
Наверное антивирусами
Добавить комментарий