Новый Android-троян Perseus научился извлекать данные из приложений для заметок

Пост опубликован в блогах iXBT.com, его автор не имеет отношения к редакции iXBT.com

Аналитики компании ThreatFabric опубликовали результаты исследования вредоносного программного обеспечения Perseus, предназначенного для атак на устройства под управлением Android. В отличие от традиционных банковских троянов, данный софт использует службы специальных возможностей для автоматизации взаимодействий с пользовательским интерфейсом, что позволяет ему получать доступ к содержимому приложений для заметок.
Иллюстрация: цифровая угроза мобильным устройствам (AI-генерация)
Автор: aistudio Источник: aistudio.google.com

Согласно отчету, Perseus является результатом развития кода известных семейств мобильных угроз, таких как Cerberus и Phoenix. Исследователи установили, что вредоносное ПО обладает высоким уровнем адаптивности к современным защитным механизмам ОС Android. Программа содержит специализированную команду «scan_notes», с помощью которой сканирует популярные приложения, включая Google Keep, Samsung Notes и Evernote, для поиска и последующего извлечения конфиденциальной информации.
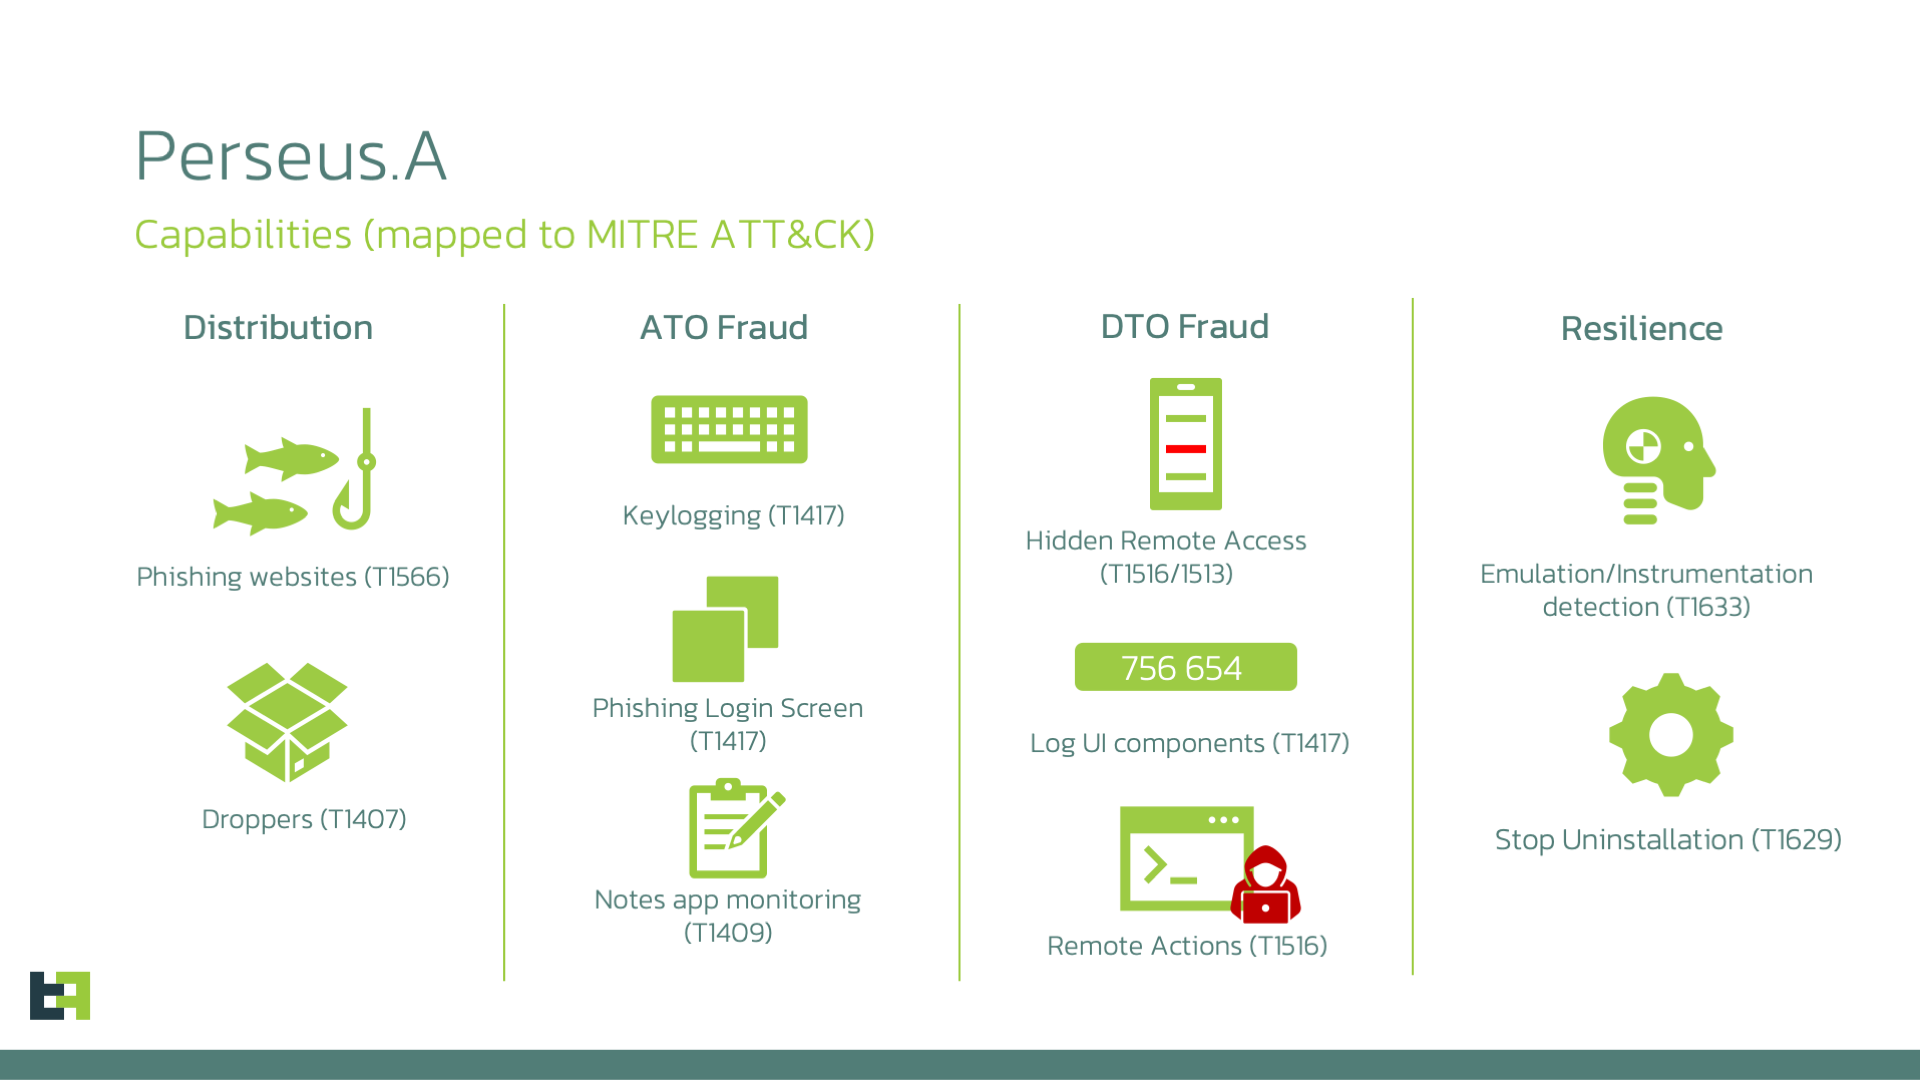
Инфографика возможностей вредоносного ПО Perseus, распределенных согласно матрице атак MITRE ATT&CK.
Инфографика возможностей вредоносного ПО Perseus, распределенных согласно матрице атак MITRE ATT&CK.
Автор: ThreatFabric (Fair Use / Professional Citation) Источник: www.threatfabric.com

Помимо кражи данных, троян реализует функции интерактивного управления устройством. Используя службы специальных возможностей (Accessibility Services), программное обеспечение способно эмулировать действия владельца смартфона, что открывает злоумышленникам доступ к совершению транзакций или изменению настроек. Для сохранения скрытности Perseus проверяет окружение на наличие инструментов отладки, например, платформы Frida, что позволяет ему успешно уклоняться от методов анализа в процессе своей работы.

Основным вектором распространения вредоносного ПО остаются приложения, маскирующиеся под сервисы IPTV. Данная тактика позволяет киберпреступникам повышать доверие пользователей, которые привыкли к установке APK-файлов из сторонних источников вне официального магазина Google Play. Аналитики отмечают, что использование общей кодовой базы с семействами типа Medusa указывает на тенденцию к масштабируемому повторному использованию инструментов разработки. В текущих условиях Perseus классифицируется как адаптированная угроза, направленная на эффективную работу в защищенной мобильной среде.

Источник: ThreatFabric
Автор не входит в состав редакции iXBT.com (подробнее »)
Об авторе
Пишу о том, что сам посадил, построил или починил. Теорию оставлю другим. Верю, что лишь личный опыт даёт те самые правильные и нужные знания.

Сейчас на главной

Новости

Публикации

Под Холмом фараонов в Египте скрыто крупное сооружение. Заметить его смогли только из космоса

Большинство известных памятников Древнего Египта находятся в засушливых пустынных районах и построены из камня, который хорошо сохраняется тысячелетиями. В дельте Нила условия совершенно иные, и...

✦ ИИ  900 миллионов галактик и 1,7 петабайта данных: телескоп «Евклид» показал первую часть самой большой 3D-карты Вселенной

Европейский космический телескоп «Евклид» выложил первый архив наблюдений за 13 месяцев работы. Внутри — 15 тысяч кандидатов в гравитационные линзы и миллионы квазаров.

Вспышка на четыре кадра: как Flashcube автоматически готовил новую лампу после снимка

В середине 1960-х любительская съёмка со вспышкой требовала почти отдельного ритуала. После кадра фотограф снимал перегоревшую одноразовую лампу, ставил новую, проверял контакты и только потом мог...

Телевизор на запястье: как Seiko TV-001 в 1982 году обогнала смарт-часы на сорок лет

1982 год. На дворе — эпоха кассетных магнитофонов, аркадных автоматов и только-только зарождающейся персональной компьютерной революции. Именно в этот момент японская компания Seiko, уже...

Пытаетесь скрыть правду? Как глаза и зрачки выдают ложь перед живым собеседником

Принято считать, что во время обмана человек часто отводит взгляд, суетливо переводит глаза с предмета на предмет и чаще моргает. Экспериментальные данные показывают обратную картину: когда человек...