Программируемые логические контроллеры могут стать новой целью для хакеров. Доступ проще, урон больше

Пост опубликован в блогах iXBT.com, его автор не имеет отношения к редакции iXBT.com

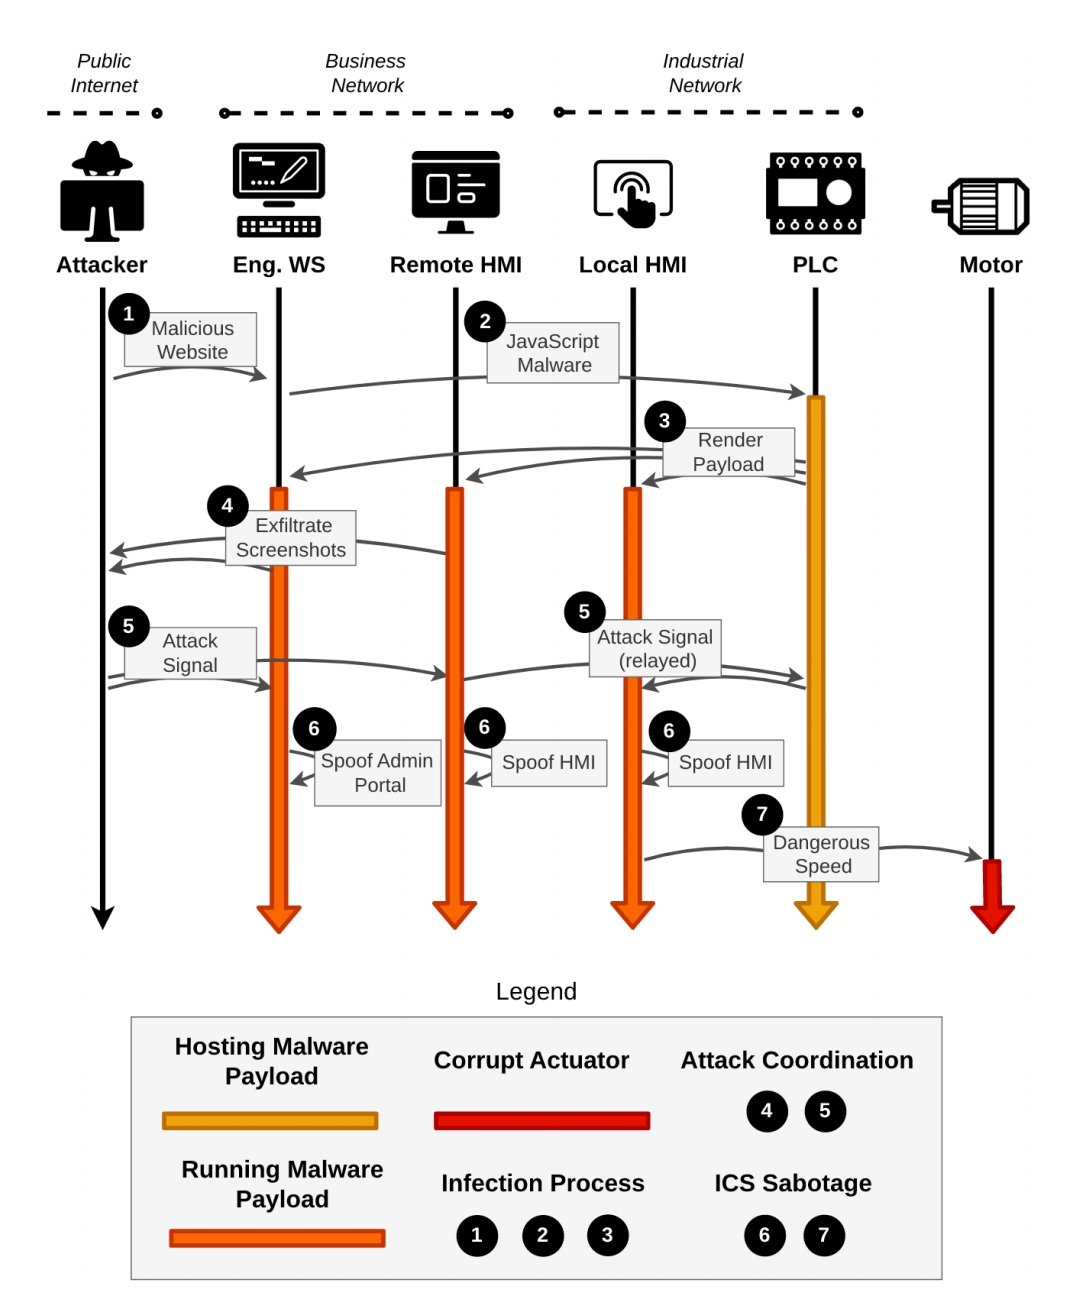
Бомбой замедленного действия могут стать промышленные контроллеры, к которым значительно проще получить доступ и скрытно атаковать, через административный портал. А сам факт потери управления с программируемых логических контроллеров, может привести к человеческим жертвам на производстве. Исследователи Georgia Institute of Technology смогли подготовить новую технологию разработки вирусного программного обеспечения для простого доступа к управлению ПЛК. Благодаря чему, можно получать доступ к промышленным контроллерам, используемым на производстве. А потеря управления этими контроллерами может серьёзно сказаться на безопасности работы.
Автор: @kandinsky21_bot

После получения доступа к контроллерам, хакеры смогут фальсифицировать показания датчиков, отключать сигналы безопасности и изменять рабочие схемы оборудования. Данные атаки могут быть актуальными для всех предприятий.

Если ранее хакеры использовали программное обеспечение для заражения логики контроллеров или изменения прошивки, то новое программное обеспечение заражает лишь веб-приложение отвечающие за встроенные веб-сервера в ПЛК.

Ранее исследователям не встречались аналогичные атаки, проходящие на веб-технологии промышленных систем и, в случае оснащения современных заводов заражение даже части контроллеров может привести к его полной остановке или трагическим последствиям для работников.
Источник: www.ndss-symposium.org

Новый метод атаки не требует и высоких уровней доступа к безопасности или физического присутствия в системном разделе. А сама атака становится почти неуязвимой и плохо обнаруживается различными антивирусными средствами. Кроме того, вирусное ПО может содержать коды самовосстановления, когда в случае обнаружения, оператор проведёт перезагрузку или восстановление оборудование.

Источник: https://www.ndss-symposium.org
1 комментарий

lexus08
так уже проходили. погуглите Stuxnet и иранскую ядерную программу. Там как раз ПЛК Сименс были. Даже рассказы очевидцев доступны и судьба прокси-хакера (нидерландского инженера, который установил закладку на ПЛК).

Добавить комментарий

Сейчас на главной

Новости

Публикации

Зачем математики доказывают уже доказанные теоремы: как устроена проверка научных открытий

Любое математическое доказательство состоит из последовательности логических шагов. Ученый берет исходное условие, применяет к нему известные правила и шаг за шагом движется к итоговому выводу. В...

Почему исчезли изогнутые телевизоры, которые Samsung и LG называли будущим

В магазинах электроники когда-то было легко определить самый дорогой телевизор. Не нужно было смотреть на ценник или разбираться в характеристиках. Достаточно взглянуть на экран. Если он был...

Как в Чикаго развернули реку и заставили её течь в сторону Миссисипи

На старых картах Чикаго река выглядит вполне послушно: две ветви сходятся в центре города и коротким руслом уходят в озеро Мичиган. Так текла вода веками. Но к концу XIX столетия эта естественная...

«Быстро поднятое не считается упавшим»: что на самом деле происходит с едой в момент падения на пол

С детства многим знакомо «правило пяти секунд» или еще один его вариант — «быстро поднятое не считается упавшим». Суть этого негласного правила проста: если кусок еды упал на пол, но...

Зеленый, желтый и красный болгарский перец — это один и тот же плод. Чем они отличаются по вкусу и пользе

При выборе сладкого перца в магазине многие покупатели переворачивают плод и считают количество выпуклых частей на его дне. Существует распространенное мнение, что перец с тремя бугорками относится...

Пески над Убаром: поиски города, который называли Атлантидой пустыни

В глубине Аравийской пустыни, среди камней, барханов и высохших русел, будто бы когда-то стоял город, равного которому не было в мире. Он торговал ладаном, принимал караваны и собирал...