Прогноз «Лаборатории Касперского»: чего опасаться в Интернете в 2018 году?
2017 год оказался насыщенным по части хакерской активности и припас массу не самых приятных сюрпризов для простых юзеров и специалистов «Лаборатории Касперского»: стирались выраженные границы между различными типами киберугроз и злоумышленниками, стоящими за ними, а многие громкие инциденты и вовсе оказались совсем не тем, чем прикидывались: вайпер скрывался под личиной шифровальщика, а легальное корпоративное ПО оказывалось замаскированным кибероружием, продвинутые группировки частенько «опускались» до примитивных инструментов, а нубы, не умевшие написать и простенького вируса, откуда-то доставали сложнейшие программы и инструменты. Короче говоря, пришлось специалистам с чемоданчиками «Касперского» трудиться не покладая рук. А теперь они решили подвести итоги уходящего года и поделиться прогнозами на грядущий.
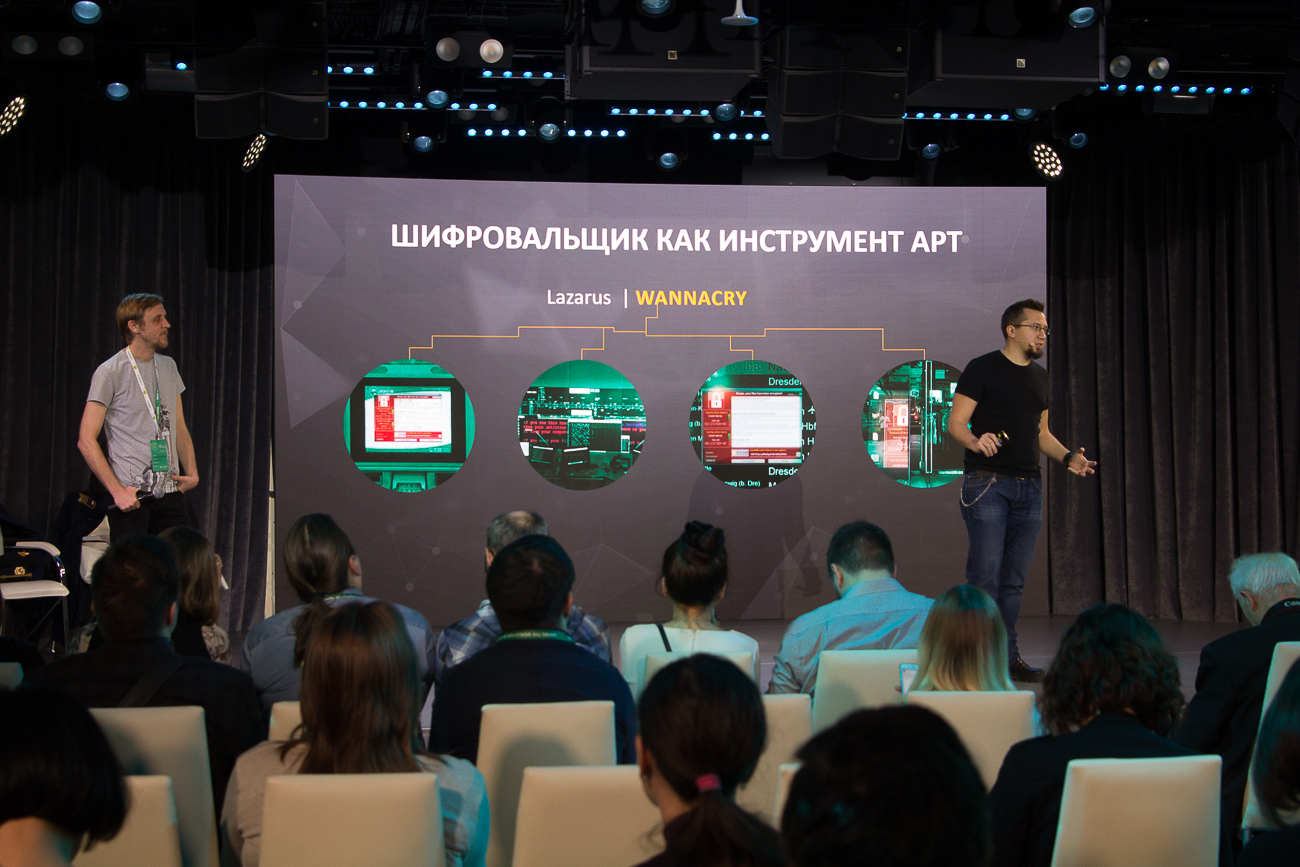
Громче всех «прогремели» шифровальщики. Если раньше злоумышленники просто вымогали деньги за ключ, то теперь участились атаки на бизнес. Причём целью преступников был не выкуп, а нанесение ущерба предприятию и остановка его работы. Распространяющиеся с помощью червей эксплойты лишь для вида требовали деньги за ключ, который ничего не восстанавливал. Аналитики «Лаборатории Касперского» предполагают, что это дело рук группировок Lazarus и BlackEnergy. Как минимум одна из атак — WannaCry — содержала ошибки, намекающие, что создатели поторопились с её запуском, другая — ExPetr — распространялась через зараженное ПО для бизнеса, а 2 атаки из 3-х (ExPetr и BadRabbit) явно были связаны между собой. Только эти 3 кампании стоили жертвам сотен миллионов долларов.

Атаки на компании через заражение производителей программного обеспечения — ещё одна яркая тенденция года. Инцидент с ExPetr выявил, что злоумышленники намеренно внедряли вредоносный код в популярный корпоративный софт: к примеру, загубили репутацию серверной программы NetSarang и утилиты для очистки десктопа Windows CCleaner, а также ПО для электронного документооборота MeDoc. Такого поворота не ожидал никто: многие хорошо защищённые компании, более того, даже организации из списка Fortune 500, попали под удар.

Развитие Интернета вещей сыграло злую шутку, добавив работы «Лаборатории Касперского». Реальный случай: одна компания решила самостоятельно расправиться с WannaCry, просто переустановив Windows. Однако дилетанты не учли, что вирус затаился «умной» кофеварке и моментально распространился по локальной сети, как только её подключили.

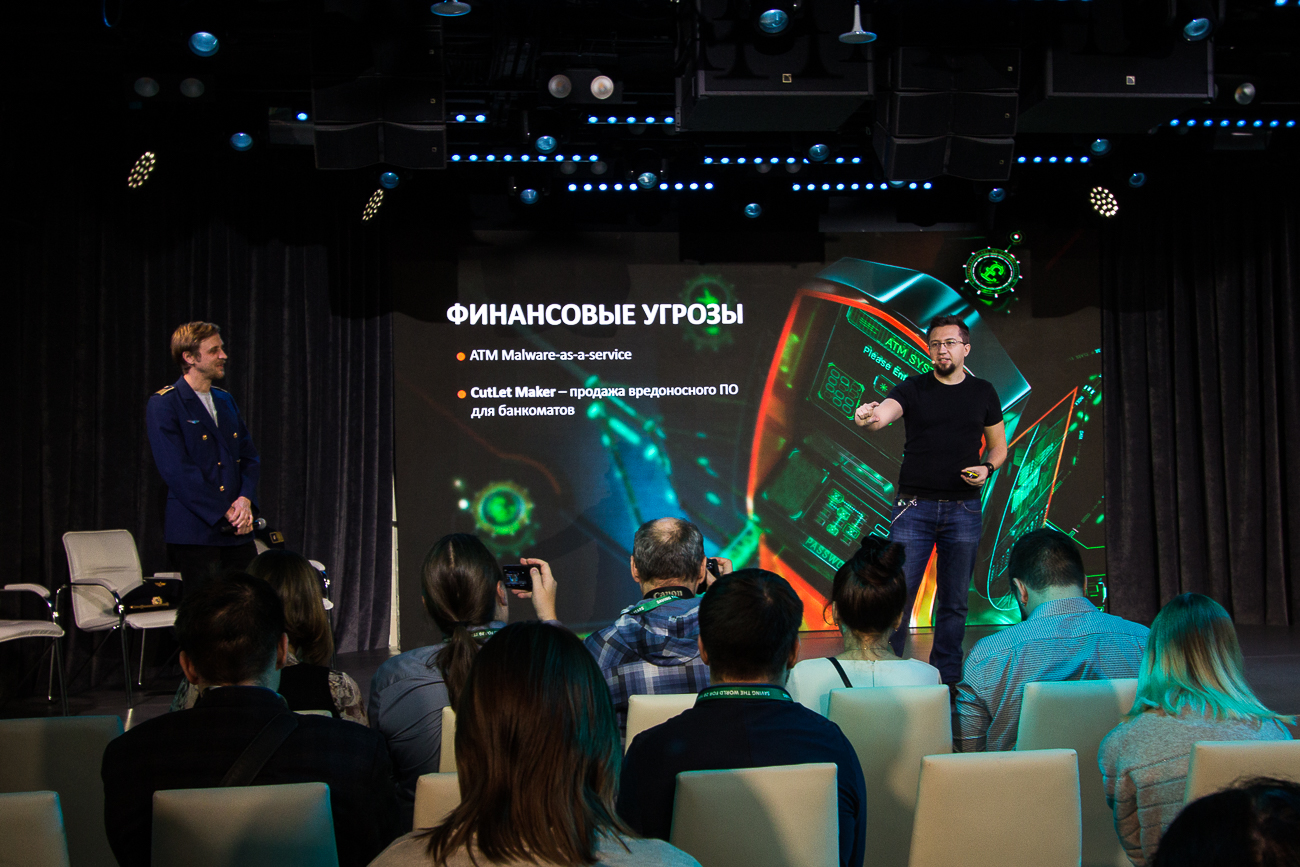
Сильно пострадали в этом году финансовые организации: помимо банков, совершались набеги на системы электронных денег, биржи криптовалют, фонды управления капиталом и даже казино. Например, обнаруженный «Лабораторией Касперского» зловред CutletMaker просто поразил своей дерзостью, заставляя банкомат выдать всё содержимое. Подобный способ кражи денег стал настолько популярен, что на черном рынке появилась услуга ATM Malware-As-a-Service — за относительно небольшую сумму (примерно $5000) можно получить программу и инструкцию к ней, по подписке — дешевле ( $1500). Для сравнения: в одном банкомате перед праздниками загружают до 10 миллионов рублей.
Более амбициозные преступники продолжили охотиться за средствами международной системы банковских расчетов SWIFT, модифицируя данные в локальной версии этого ПО на стороне банка. От подобных атак пострадали финансовые организации в более чем 10-ти странах мира. Из свежих примеров — октябрьский инцидент с попыткой похитить $60 миллионов из одного тайваньского банка.
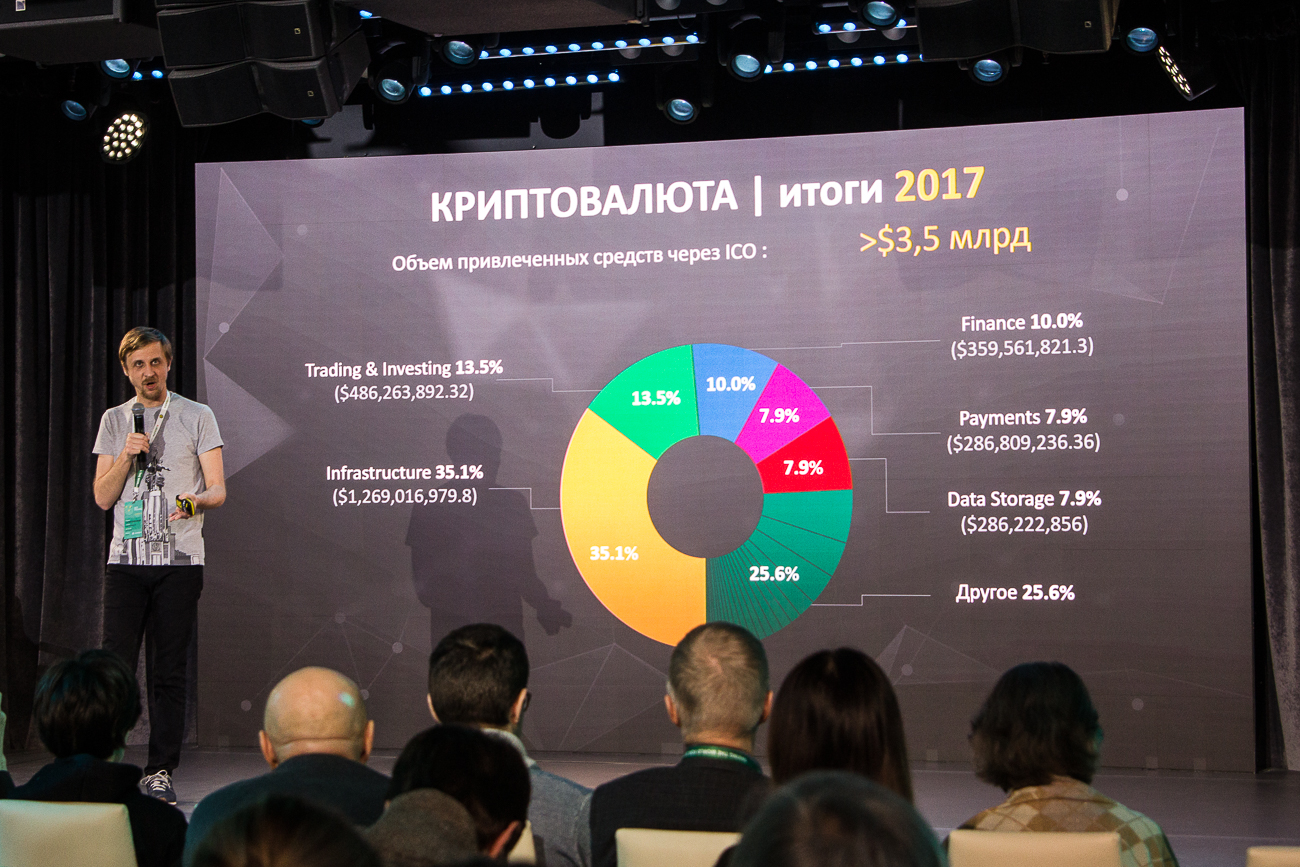
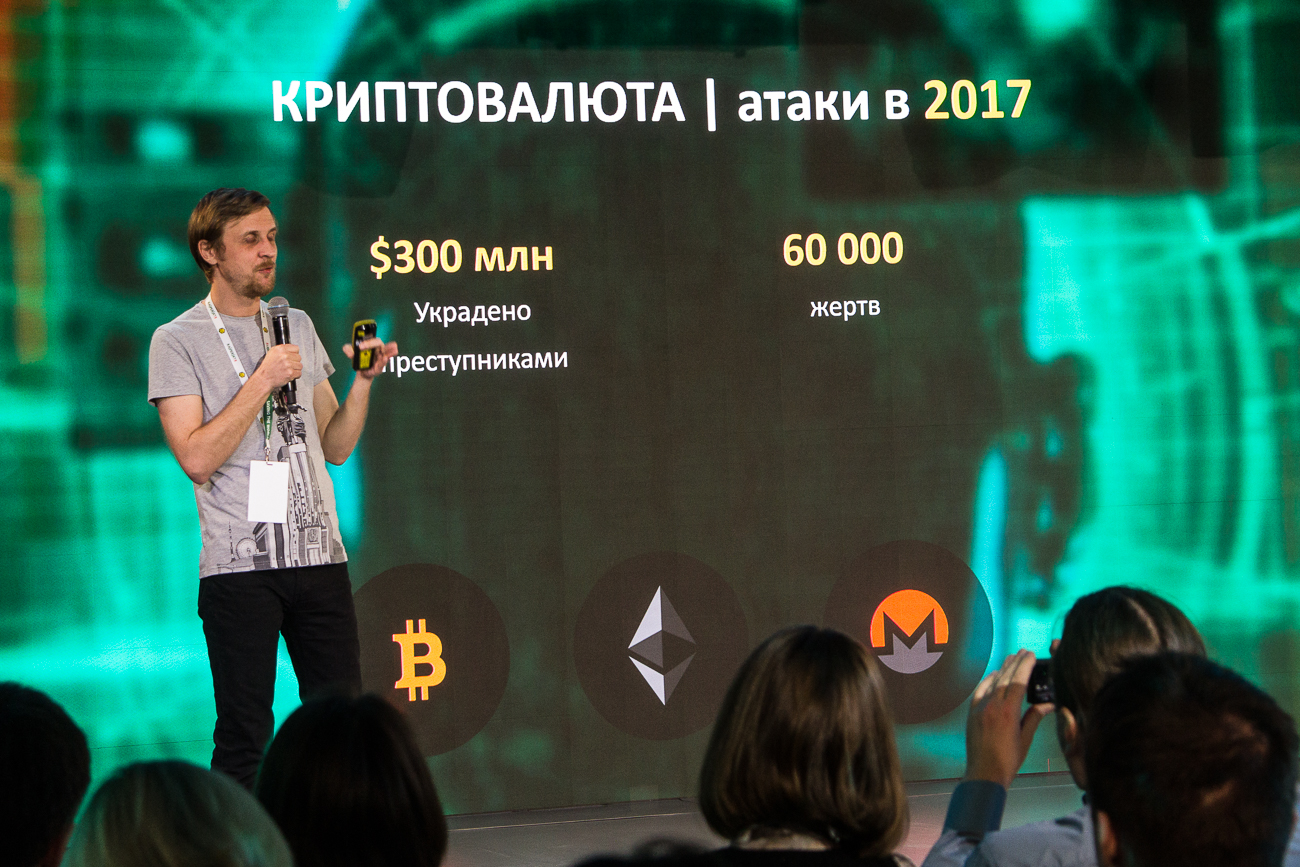
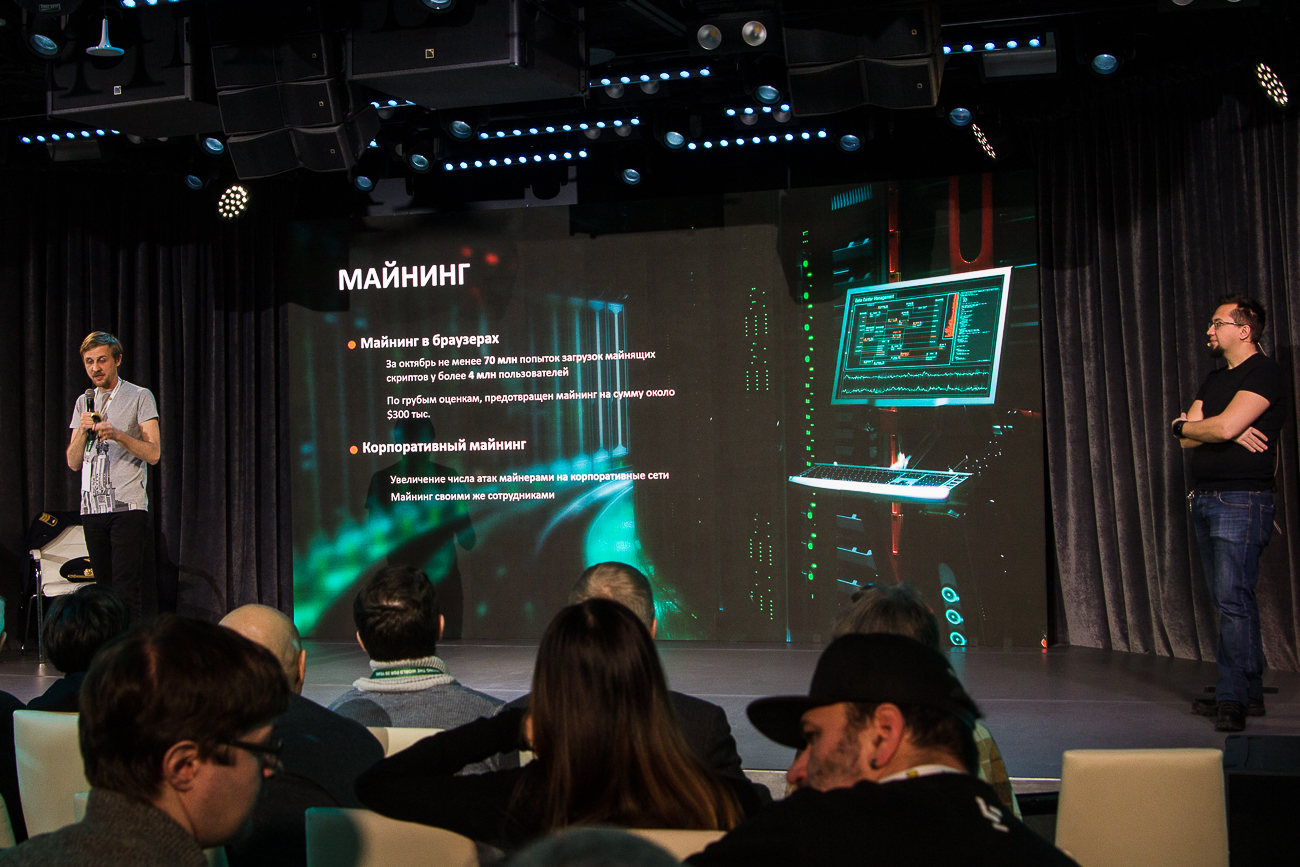
Невиданные темпы роста показали криптовалюты и рынок ICO, чем привлекли повышенное внимание со стороны злоумышленников. Появились схемы заработка с помощью скрытого майнинга: на устройство пострадавшего устанавливалось специальное ПО для генерации криптовалют в пользу злоумышленников. Другие просто грабили хранилища виртуальных монет: 60 тысяч человек лишились, в общей сложности, более $300 миллионов.
На протяжении года эксперты «Лаборатории» не раз сталкивались с классическими фишинговыми схемами обмана потенциальных инвесторов и откровенно поддельными проектами, целью которых был простой сбор денег без планов на реализацию.
Чего бояться в 2018 году?
Проанализировав тенденции уходящего года, «Лаборатория Касперского» попыталась предсказать, как будет меняться ландшафт киберугроз в будущем. В 2018 году:
- Увеличится количество атак класса APT — на разработчиков легитимного ПО. Причём технологические сети могут оказаться даже в большей опасности, чем корпоративные: промышленные системы станут привлекательными мишенями для атак программ-вымогателей.
- Продвинутые атаки на программный интерфейс UEFI (Unified Extensible Firmware Interface), пришедший на смену BIOS. Он выступает «прослойкой» между прошивкой и ОС современных компьютеров и обладает расширенным функционалом: устанавливает и запускает исполняемые файлы и обладает доступом к Сети.
- Грядут массовые взломы роутеров и модемов, которые становятся всё мощнее: киберпреступники могут имитировать различных пользователей Интернета, маскируя свои действия другим адресом подключения.
- Продолжатся взломы домашних гаджетов для создания на их основе больших ботнетов: под ударом окажутся веб-камеры, термостаты и прочие умные устройства. Специалисты советуют выделить для них отдельную подсеть, чтобы в случае заражения хакеры не могли атаковать основные устройства.
- Продолжатся попытки взлома банкоматов (ATM malware-as-a-service), причём следующим шагом станет полная автоматизация подобных атак, своего рода «коробочное решение» для кражи: подключил к банкомату мини-компьютер — и оно само работает!
- Продолжит расти количество попыток взломов СМИ и социальных медиа ради манипулирования их аудиторией (fake news) и извлечения прибыли из рыночных колебаний, спровоцированных информационными фальшивками. Целью может быть не только манипуляция общественным мнением, но и нечестный способ заработка.
- Злоумышленники выйдут за границы привычных устройств и начнут активнее атаковать новые подключенные к Интернету системы: в опасности автомобили, медицинские приборы, фитнес-трекеры и т.д. Подобный взлом может быть особенно опасен, потому что способен создать аварийные ситуации на дороге или повредить здоровью, путем переустановки настроек на медицинских приборах, типа дозаторов инсулина.
- В зоне риска пользователи мобильных устройств: киберпреступники нацелились на все возможные источники денег пользователей (криптокошельки и приложения с бонусами).
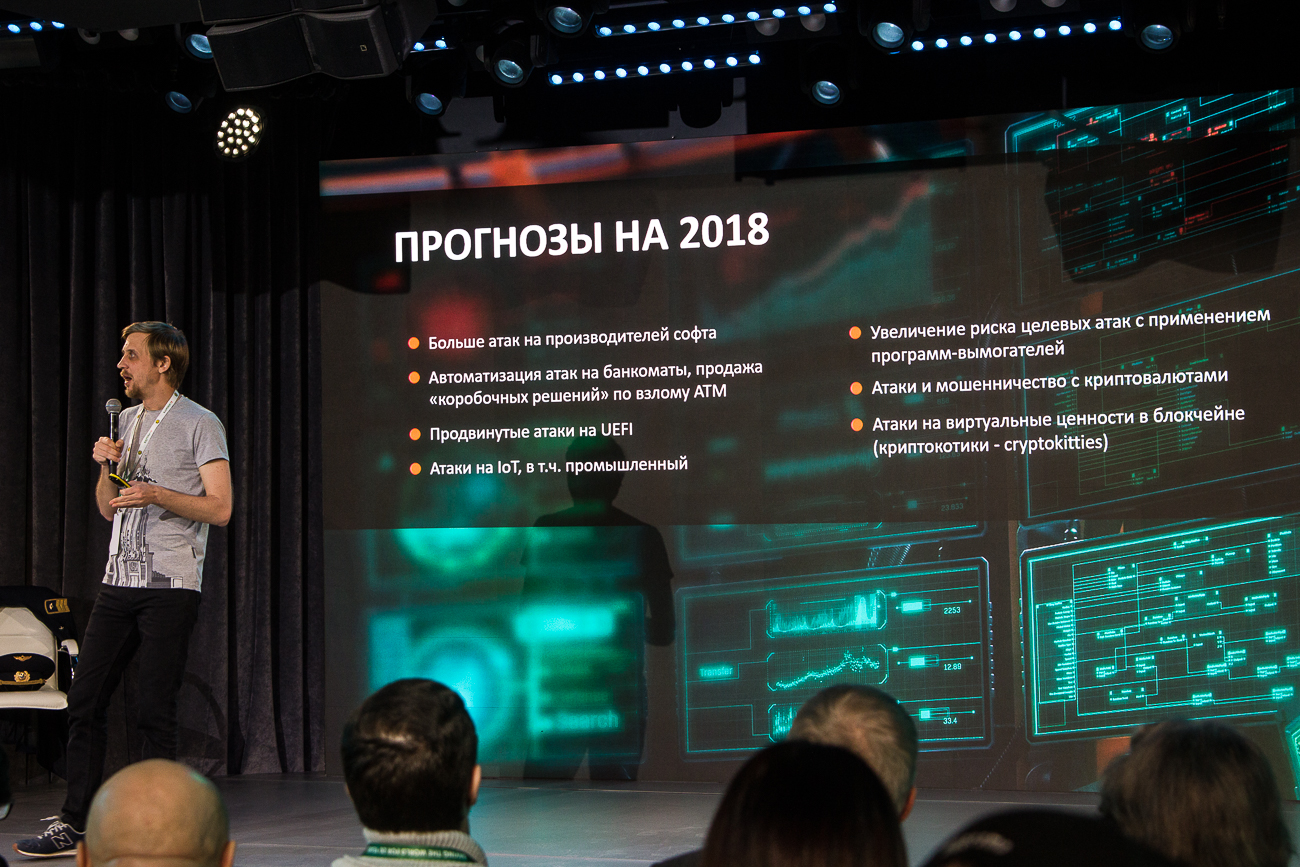
«Главный прогноз, который мы хотим сделать на 2018 год: опытные киберпреступники будут проводить оригинальные и необычные атаки, осваивать новый арсенал. При этом ежегодные темы и тренды не стоит рассматривать отдельно друг от друга. Они тесно взаимодействуют, образуя ландшафт угрозы безопасности, который актуален абсолютно для всех, от рядовых пользователей до бизнеса и правительств. Об изменениях ландшафта важно знать, потому что сами сведения об угрозах и их понимание могут стать мощными инструментами в наших руках», — сделал вывод Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».
4 комментария
Добавить комментарий
Добавить комментарий